






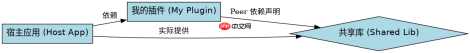
在 package.json 中,peerdependencies 用于声明当前包所依赖但由宿主应用提供的库及其版本范围。写法是将其作为顶层对象属性,键为包名,值为语义化版本字符串(如 ^1.0.0)。这样做能让 npm install 在安装时检查宿主环境是否满足条件,若冲突则发出警告。
如何定义基础版本的约束范围
通过指定具体的版本号或范围操作符来限制宿主应用的依赖版本。例如使用 ^ 表示兼容的主版本更新,使用 * 表示任意版本。这确保了插件与核心库之间的接口兼容性。
{
  "name": "my-plugin",
  "version": "1.0.0",
  "peerDependencies": {
    "react": "^18.0.0",
    "lodash": ">=4.0.0"
  }
}
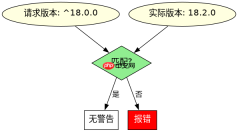
上述配置要求宿主应用安装 React 18.x 系列和 Lodash 4.0.0 及以上版本。如果宿主应用安装了 React 17,npm 会提示不匹配。
如何处理多个可选依赖的冲突
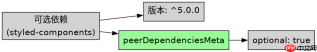
当需要支持多种可能的宿主环境时,可以使用 || 操作符连接多个版本范围,或者将某些依赖标记为可选。此外,可以通过 peerDependenciesMeta 字段明确指定哪些 peer 依赖是可选的,从而避免不必要的安装警告。

{
  "name": "my-plugin",
  "version": "1.0.0",
  "peerDependencies": {
    "react": "^16.8.0 || ^17.0.0 || ^18.0.0",
    "styled-components": "^5.0.0"
  },
  "peerDependenciesMeta": {
    "styled-components": {
      "optional": true
    }
  }
}
此配置允许宿主应用使用 React 16、17 或 18,并且 styled-components 变为可选依赖。即使未安装 styled-components,npm 也不会报错,但代码中需做好兼容处理。
基于 peerDependencies 的安装行为的具体问题
当宿主应用已安装的 peer 依赖版本不在指定范围内时,npm 的行为取决于版本。在 npm 7+ 中,默认会将不匹配的 peer 依赖视为错误并阻止安装,除非使用 --legacy-peer-deps 标志。而在旧版本中,通常只输出警告。开发者应确保宿主环境的依赖树满足所有 peer 约束,或在 CI/CD 流程中集成依赖检查工具以提前发现潜在冲突。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





