






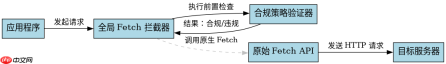
通过拦截 fetch 全局构造函数并包装其返回的 promise,可以在请求发出前统一执行合规校验逻辑。具体做法是保存原始 window.fetch 引用,重新定义该函数以在调用原生方法前注入自定义检查器,若数据不合规则直接拒绝 promise 或修改请求参数,从而实现对所有网络请求的集中管控。
如何拦截 fetch 并注入前置检查
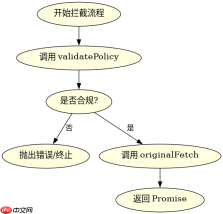
使用代理模式替换全局 fetch 对象是最直接的实现方式。开发者只需在应用初始化阶段覆盖 window.fetch,并在新的函数体中先运行合规策略,再决定是否调用原始的 originalFetch。这种方式无需修改业务代码中的任何请求调用,即可对所有发出的请求生效。
const originalFetch = window.fetch;

window.fetch = async function(url, options = {}) {
  const isCompliant = validatePolicy(url, options);
  if (!isCompliant) {
    throw new Error('Request blocked by compliance policy');
  }
  return originalFetch.apply(this, arguments);
};

function validatePolicy(url, options) {
  // 具体的合规检查逻辑
  return true;
}
如何处理请求参数篡改与重定向
合规策略不仅包含拒绝请求,还常涉及对请求内容的修正。例如,自动添加认证 Token 或强制转换 HTTP 为 HTTPS。在拦截器内部,可以直接修改传入的 options 对象,确保传递给原生 fetch 的参数符合安全规范。这种修改会在调用 originalFetch 之前完成,保证下游服务接收到的是经过清洗的数据。


const originalFetch = window.fetch;

window.fetch = async function(url, options = {}) {
  // 强制升级协议
  if (url.startsWith('http://')) {
    url = url.replace('http://', 'https://');
  }

  // 注入 Header
  const newOptions = {
    ...options,
    headers: {
      ...options.headers,
      'X-Compliance-Token': generateToken()
    }
  };

  return originalFetch(url, newOptions);
};

function generateToken() {
  return Math.random().toString(36).substr(2);
}
基于 URL 路径的具体合规判断
针对特定接口路径实施差异化合规策略是常见需求。程序可以通过解析 url 字符串,匹配特定的路径前缀(如 /api/internal),从而应用更严格的校验规则。对于非敏感路径,则可以跳过复杂检查以提升性能。这种基于路径的条件分支确保了合规策略的灵活性和针对性。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





