






排查 npm 循环依赖的核心做法是定位引发 `circular dependency` 报错的模块路径,并检查 `package.json` 中的 `peerdependencies` 或 `dependencies` 是否配置了重复且版本冲突的包。通过运行 `npm ls ` 查看该包的引用树,找出导致环状引用的具体节点,然后使用 `npm dedupe` 统一版本或手动调整依赖声明来打破循环。
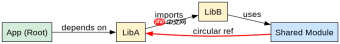
如何查找导致循环依赖的具体包
要找到引起问题的包,最直接的方法是使用 `npm ls` 命令列出指定包的引用层级。这个命令会展示当前项目中所有安装过的包及其依赖关系,如果存在循环,通常会在输出中提示或者在构建工具(如 Webpack、Vite)的日志中显示具体的文件路径。确定是哪个包被多次安装且版本不一致,是解决问题的第一步。
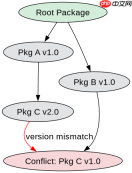
npm ls lodash
执行上述命令后,观察输出结果。如果看到同一个包出现了两次,且位于不同的父级依赖下,这就构成了潜在的循环依赖结构。例如,如果 `A` 依赖 `B`,而 `B` 又间接依赖了 `A` 的一个旧版本,`npm ls` 就会清晰地画出这条路径。找到这些“断点”后,就可以针对性地处理。
如何通过 dedupe 解决版本冲突
一旦确定了存在多个版本的同一包导致了循环,可以使用 `npm dedupe` 命令来优化 `node_modules` 目录。该命令会将相同包名的不同版本合并为单一版本,从而消除因版本分裂造成的依赖环。这不仅能解决循环依赖报错,还能减小项目体积。

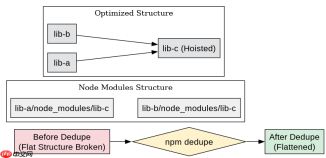
npm dedupe
运行 `npm dedupe` 后,再次检查 `node_modules` 的结构。此时,原本分散在不同层级的相同包会被提升到更高层级或被扁平化。如果循环依赖是由逻辑上的互相引用引起的(即代码层面 A 导入 B,B 也导入 A),则还需要结合代码重构,例如将共享部分提取为独立模块,或使用动态导入 `import()` 来延迟加载。
基于 package.json 中 peerDependencies 的具体问题
在 `package.json` 中,`peerDependencies` 字段常用于声明插件与其宿主环境之间的版本匹配要求。如果开发者错误地将 `peerDependencies` 写入了 `dependencies`,或者在子包中重复声明了父包作为依赖,就会直接触发循环依赖检测。例如,一个 UI 库如果在自己的 `package.json` 中将 `react` 同时放在 `dependencies` 和 `peerDependencies` 中,且父应用也安装了 `react`,在某些严格的打包器配置下可能会被视为冗余或冲突。排查时,应仔细审查每个涉及循环的包的 `package.json`,确保 `peerDependencies` 仅用于声明兼容性,而非实际安装需求。对于必须存在的共享依赖,应确保它们在顶层 `package.json` 中只声明一次,并利用 `npm install --save-exact` 锁定版本以避免意外升级导致的环状引用。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





