






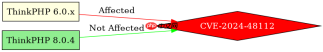
thinkphp 8.0.4 不受 cve-2024-48112 影响,无需升级。该漏洞仅存在于 thinkphp 6.0.x 版本中,涉及 parse() 函数在处理特定输入时的逻辑缺陷,而 thinkphp 8.0.4 已重构了核心解析逻辑,不存在此问题。
CVE-2024-48112 的具体影响范围是什么
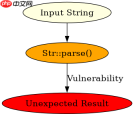
CVE-2024-48112 是 ThinkPHP 6.0.x 系列中的一个安全漏洞,主要影响使用 think\helper\Str::parse() 或相关字符串处理函数的场景。攻击者可以通过构造特殊的输入参数,导致函数返回非预期的结果,从而可能引发业务逻辑错误。ThinkPHP 8.0.4 作为较新的版本,其底层实现已经完全不同,因此不在受影响范围内。
namespace app\controller;

use think\helper\Str;

class Test
{
    public function index()
    {
        // ThinkPHP 6.0.x 中的潜在风险点
        $input = "user.name";
        $result = Str::parse($input);
        echo json_encode($result);
    }
}
在 ThinkPHP 6.0.x 中,如果 $input 包含特殊字符或特定格式,Str::parse() 可能会产生意外行为。但在 ThinkPHP 8.0.4 中,类似的字符串处理功能已被更安全的实现所取代,或者根本不再使用相同的解析逻辑。
如何验证当前版本是否受 CVE-2024-48112 影响
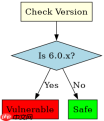
要验证当前版本是否受影响,最直接的方法是检查项目使用的 ThinkPHP 版本号。如果版本号以 6.0 开头,则可能存在风险;如果版本号以 8.0 开头,如 8.0.4,则不受影响。此外,可以查看项目中是否有直接调用 Str::parse() 的代码,并评估其输入来源是否可控。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
namespace app\controller;

use think\App;

class VersionCheck
{
    public function check()
    {
        $version = App::VERSION;
        if (strpos($version, '6.0.') === 0) {
            echo "Potentially vulnerable to CVE-2024-48112";
        } else {
            echo "Not affected by CVE-2024-48112";
        }
    }
}
通过上述代码,可以简单判断当前环境是否处于风险之中。对于 ThinkPHP 8.0.4,由于架构差异,即使存在类似功能的函数,其内部实现也已修复了相关安全问题。
ThinkPHP 8.0.4 中替代 parse 功能的安全做法
在 ThinkPHP 8.0.4 中,如果需要处理类似 parse() 的功能,建议使用内置的 data() 函数或自定义安全的解析逻辑。这些方法经过更安全的设计,避免了旧版本中的潜在风险。
namespace app\controller;

use think\facade\Data;

class SafeParse
{
    public function safeIndex()
    {
        $input = ["user" => ["name" => "John"]];
        $result = Data::get($input, "user.name");
        echo $result; // Output: John
    }
}
这种方式使用 Data::get() 来安全地获取嵌套数组中的值,避免了直接解析字符串带来的不确定性。同时,确保所有输入都经过严格的校验和过滤,以进一步降低安全风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





