






cloudflare security-audit 是一套面向编码助手的开源代码安全审计技能,适用于有权审查的代码仓库。它把审计划分为架构侦察、按覆盖台账检查、候选验证、结构化输出、独立复核和报告生成六个阶段。覆盖台账记录检查范围,findings.json 记录每个候选问题的结论和证据。
适用场景
它适合用来梳理有权检查的仓库,记录已检查的输入面,并将候选问题交给独立角色复核。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
比如要检查一个多租户后台,先明确哪些路由接收外部输入,租户身份在哪里确定,哪些查询读取共享资源。这样才能把「检查权限」变成有文件范围、信任边界和检查条件的任务。
审计的六个阶段
先进行侦察,梳理架构、信任边界和输入面,形成架构说明及覆盖台账。接着按照台账分派检查任务,由覆盖复核找出遗漏。候选问题交给独立验证者尝试证伪。结构化阶段把结论写入 findings.json,再由新的验证者核对最终记录中的源码主张。最后从核实后的记录和台账生成报告。
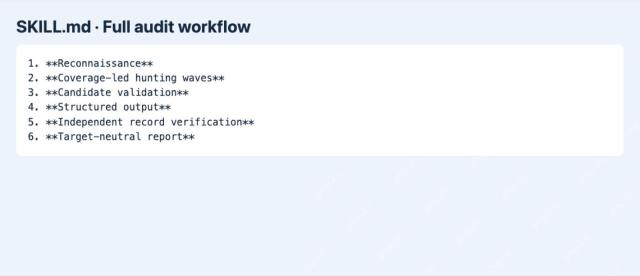
先规划覆盖范围,再核实发现
覆盖台账回答的是哪些入口已经检查、哪些还未完成。发现记录回答的是某个具体候选是否成立。即使同一个模块没有确认问题,台账仍应保留该模块的检查范围和证据。

将发现与验证分开
独立验证者会重新读源码,尝试寻找能阻断候选的检查条件。结构化记录形成后,还会复查最终写进报告的源码主张。
如何判断报告有没有证据
看到一条已确认记录时,先检查它能否追溯到当前源码,再看记录是否说明边界如何被突破以及实际观察到什么。证据只支持一部分时,应把未核实的事实留给后续验证。审计可能没有已确认发现,仍可通过覆盖台账了解本轮检查了哪些范围。
拿到结果时,先看受影响主体、资源和实际观察到的后果是否明确。若某条记录只指出代码缺少一层防护,还要核对其他保护是否已经阻止该行为。下一篇从项目级安装开始。





