






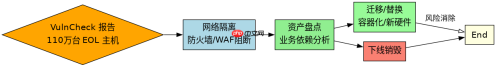
针对vulncheck统计的110万台eol暴露主机,核心处置策略是“隔离优先、资产盘点、风险分级、逐步替换”,严禁直接在线迁移。首先通过防火墙或安全组将这批主机从公网剥离,切断外部攻击面;其次利用cmdb或扫描工具确认其业务依赖关系,区分核心业务与边缘测试机;最后制定分批下线或容器化改造计划,确保存量风险可控。
如何快速识别并隔离这110万台主机?
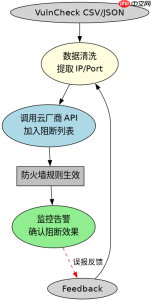
面对海量数据,手动处理不现实,必须依靠自动化脚本结合API接口进行批量操作。第一步是清洗VulnCheck导出的CSV或JSON数据,提取IP地址和端口信息;第二步调用云厂商(如AWS、阿里云)或防火墙的API,将这些IP加入“阻断列表”或“隔离VLAN”。对于无法立即断网的主机,至少应配置WAF规则拦截已知CVE漏洞的Payload。此过程需建立白名单机制,防止误杀仍在运行的关键遗留系统。
import requests

# 假设 vuln_data 是从 VulnCheck 获取的 JSON 数据
vuln_ips = [host['ip'] for host in vuln_data if host['status'] == 'exposed']

# 调用防火墙 API 进行隔离
def isolate_host(ip):
    payload = {
        "action": "block",
        "target": ip,
        "reason": "EOL_VULNERABILITY"
    }
    # 实际环境中需替换为真实的防火墙 API 端点和认证头
    response = requests.post("https://firewall-api.example.com/rules", json=payload)
    return response.status_code

for ip in vuln_ips[:100]: # 先测试前100台
    print(f"Isolating {ip}: {isolate_host(ip)}")
如何评估这些主机的业务价值以决定去留?
并非所有EOL主机都需要立即销毁,部分可能承载无法轻易替换的专有业务。评估的关键在于“依赖分析”和“成本核算”。通过运行轻量级Agent收集主机的进程、网络连接和文件访问日志,绘制服务拓扑图。如果某主机仅作为静态文件服务器且无外部依赖,可优先迁移至新平台;若涉及复杂数据库交互,则需安排专项重构。同时,计算维持现状的安全合规成本(如罚款、事故赔偿)与迁移成本的对比,通常前者远高于后者。
# 伪代码:业务依赖扫描逻辑
class DependencyScanner:
    def __init__(self, target_ip):
        self.target_ip = target_ip

    def scan_connections(self):
        # 使用 netstat 或 ss 命令获取当前连接
        # 过滤出非本地回环的连接
        connections = self.get_active_connections()
        return connections

    def classify_risk(self, connections):
        # 如果有外部数据库连接,标记为高依赖
        if any('db' in conn.service for conn in connections):
            return "HIGH_DEPENDENCY"
        return "LOW_DEPENDENCY"

scanner = DependencyScanner("192.168.1.100")
risk_level = scanner.classify_risk(scanner.scan_connections())
print(f"Risk Level: {risk_level}")
在迁移过程中遇到兼容性问题如何解决?
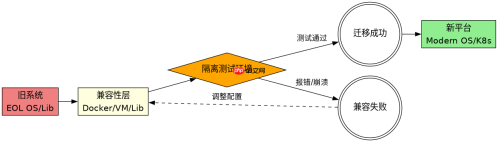
当尝试将旧系统迁移至现代Linux发行版或容器环境时,常因内核版本差异或老旧库文件缺失导致崩溃。解决思路是采用“兼容性层”而非直接移植。例如,使用Docker封装旧操作系统镜像,保留原有运行环境;或在宿主机上安装`compatibility-lib`包模拟旧版glibc行为。对于硬件驱动问题,优先考虑虚拟化迁移。验证方法是在隔离环境中部署完整栈,运行压力测试脚本,观察是否有Segmentation Fault或依赖报错,逐步调整配置直至稳定。


