






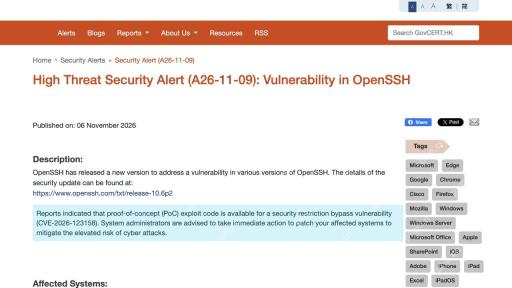
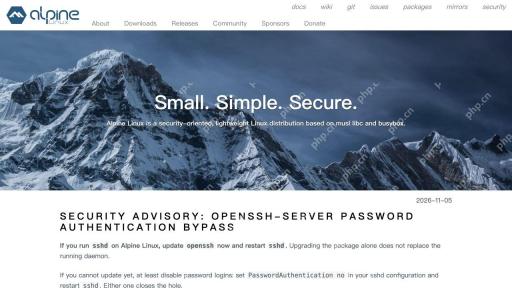
问题发生在 SSH 服务端
上游公告指出,风险涉及 Linux 上使用 musl libc、且 PAM 未启用的特定环境。Alpine 的公告进一步说明,还需要密码认证可用以及特定账户状态。可以把这次问题理解为:底层密码处理的错误结果,在特定条件下被服务端误当成有效匹配。仅使用 SSH 客户端连接别人的服务器,不属于此次服务端绕过的触发场景。Alpine 安全公告
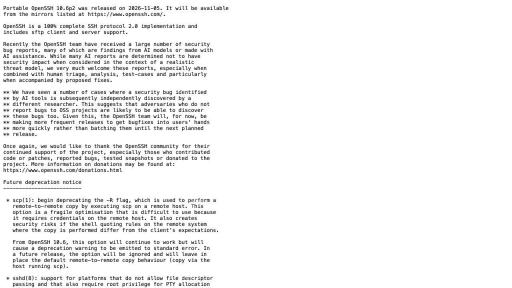
稳定分支补丁与上游版本同日受到关注
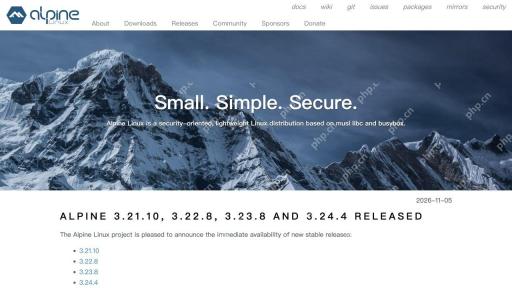
优先确认公网 SSH、堡垒机后面的管理节点,以及运行 sshd 的 Alpine 容器。Alpine 稳定分支已有回移更新,包版本可能仍是 9.x 或 10.0、10.2、10.3。应用同分支修复包后还要重启守护进程,并用另一窗口建立新连接验收。暂时不能升级的受影响实例,可先核实密钥登录、再关闭密码认证,或收紧网络访问。PoC 的公开报告不能直接证明某台机器已被入侵。
这次事件的三个时间点应分开看:11月5日上游发布新版本并披露问题;Alpine 同日给出发行版更新与重启要求;11月6日 GovCERT.HK 发出警报。实际部署是否完成,还要由各站点自行验证。





