





使用毫秒时间戳做时间窗的核心做法是:在请求头或参数中携带当前时间的毫秒数,服务端接收后与本地系统时间比对,若差值超过预设阈值(如30秒)则直接拒绝。具体实现时,需结合唯一随机串(nonce)防止重放,并严格校验时间格式为13位数字,确保客户端与服务端时钟同步。

如何生成和验证毫秒级时间戳
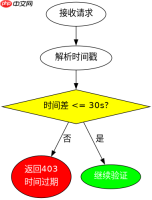
生成毫秒时间戳只需将当前秒级时间乘以1000或获取微秒后取整,验证时需解析该字符串并计算绝对差值。关键在于统一时区和精度,避免因为浮点数或时区差异导致误判。通常设定一个允许的时间偏差范围,例如正负30秒,超出此范围的请求视为过期。
$timestamp = (int)(microtime(true) * 1000);
$now = (int)(microtime(true) * 1000);
$diff = abs($now - $timestamp);
if ($diff > 30000) {
    die('Timestamp expired');
}
如何结合Nonce防止重放攻击
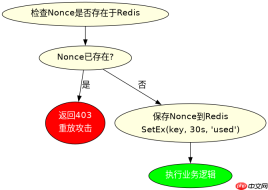
仅靠时间窗无法完全防止重放,因为攻击者可以在时间窗口内截获并重发相同请求。必须引入Nonce(Number Once),即每次请求使用唯一的随机字符串。服务端需维护一个已使用的Nonce集合,通常基于Redis等缓存存储,设置与时间窗相同的过期时间。当请求到达时,先验签时间,再检查Nonce是否已存在,若存在则判定为重放攻击并拒绝。

$nonce = bin2hex(random_bytes(16));
$key = "ts:{$timestamp}:nonce:{$nonce}";
if ($redis->exists($key)) {
    die('Replay attack detected');
}
$redis->setex($key, 30, 'used');
如何处理高并发下的Nonce存储性能问题
在高并发场景下,每次请求都查询和写入Redis可能成为瓶颈。优化策略包括使用布隆过滤器(Bloom Filter)进行初步过滤,减少无效请求对后端存储的压力。布隆过滤器空间效率高,但存在极小的误判率(即把合法请求误判为重复),这在防重放场景中通常可接受,因为即使漏掉一个重放请求,其危害也被时间窗限制。另一种方式是使用内存中的LRU缓存配合原子操作,但需注意内存限制。实际生产中,推荐结合Redis的SISMEMBER和SETEX原子命令,或使用Lua脚本保证检查和设置的原子性,避免竞态条件。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





