





防止用户输入带来安全风险的核心做法是:在输出到 html 页面时使用 htmlspecialchars() 进行转义,在写入数据库前使用预处理语句(prepared statements)或 mysqli_real_escape_string() 处理。这样能有效阻断跨站脚本攻击(xss)和 sql 注入漏洞。具体实现取决于数据流向,前端展示侧重编码,后端存储侧重隔离。
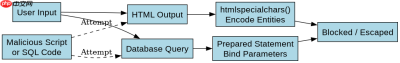
如何防止 XSS 跨站脚本攻击
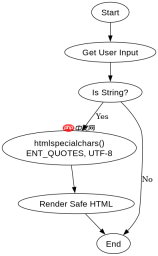
防止 XSS 的关键是在将用户数据渲染为 HTML 之前,将特殊字符转换为实体。PHP 中主要依赖 htmlspecialchars() 函数,配合 ENT_QUOTES 标志和 UTF-8 编码,可以将单引号、双引号等转为安全形式,从而阻止浏览器执行恶意脚本。
<?php $userInput = '<script>alert(1)';
$safeOutput = htmlspecialchars($userInput, ENT_QUOTES, 'UTF-8');
echo $safeOutput;
?>
上述代码运行后,输出结果为:<script>alert(1)</script>。浏览器会将其显示为纯文本,而不会执行其中的 JavaScript 代码。这是防御 XSS 最基础且有效的手段。
如何防止 SQL 注入漏洞
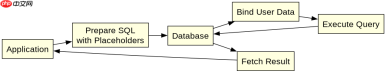
防止 SQL 注入的最佳实践是使用预处理语句(Prepared Statements),如 PDO 或 MySQLi。通过将 SQL 结构与数据分离,数据库引擎能明确区分代码与数据,从而避免恶意输入被解析为 SQL 命令。若必须使用旧式 API,可借助 mysqli_real_escape_string() 对特殊字符进行转义,但预处理语句更推荐。

<?php $pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users WHERE username = :username');
$stmt->execute(['username' => $_GET['username']]);
$user = $stmt->fetch();
?>
该代码通过占位符 :username 传递用户输入,PDO 会自动处理转义和类型绑定。即使输入包含 ' OR '1'='1,也不会改变 SQL 逻辑,而是作为普通字符串查询,确保数据安全。
当用户输入包含 null 字节时会发生什么
在 PHP 7.4 及更早版本中,如果用户输入包含 null 字节(%00),某些函数可能会截断字符串,导致安全检查失效。例如,在文件操作或旧版正则表达式中,null 字节后的内容可能被忽略。现代 PHP(8.0+)已加强对此类行为的处理,但仍建议在处理文件路径或系统命令时显式过滤或验证输入,避免潜在风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


