





在 php 开发中,处理表单输入是安全与数据完整性的第一道防线。直接操作 $_post 或 $_get 中的数据极易引发 sql 注入、xss 攻击或逻辑错误。最稳妥的做法是使用 php 内置的 filter 扩展进行校验和过滤,将不可信的外部数据转化为可信的内部变量。
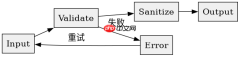
核心机制:校验与过滤
PHP 提供了两个主要函数来处理这一流程:filter_var() 用于校验单个值,filter_input() 用于直接从输入超全局变量中获取并处理数据。校验(Validation)关注数据的格式是否符合预期,例如邮箱地址是否合法;过滤(Sanitization)则关注清理数据,去除非法字符或转义特殊符号。

在实际操作中,我们通常先定义一组规则。对于邮箱,使用 FILTER_VALIDATE_EMAIL;对于整数,使用 FILTER_VALIDATE_INT。如果校验通过,再根据需要进行过滤,比如使用 FILTER_SANITIZE_EMAIL 移除非法字符,或使用 FILTER_SANITIZE_SPECIAL_CHARS 对 HTML 实体进行转义。这种分离处理的思路能确保数据既符合格式要求,又在展示时是安全的。
递归处理多维数组
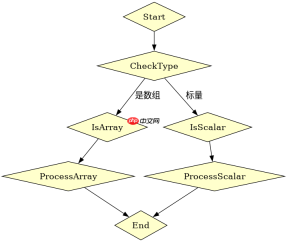
当表单包含复选框或多选列表时,输入数据往往以数组形式存在。此时需要编写一个递归函数来遍历整个数组结构,对每个叶子节点应用相同的校验逻辑。以下代码演示了如何构建一个通用的数组校验器,它支持嵌套数组,并能返回处理后的干净数据或错误信息。

<?php /**
 * 递归校验并过滤数组数据
 *
 * @param array $data 待处理的输入数组
 * @param callable $validator 校验回调函数
 * @param callable $sanitizer 过滤回调函数
 * @return array 处理后的数据
 */
function validateArray(array $data, callable $validator, callable $sanitizer): array
{
    $result = [];
    foreach ($data as $key => $value) {
        if (is_array($value)) {
            // 递归处理子数组
            $result[$key] = validateArray($value, $validator, $sanitizer);
        } else {
            // 校验标量值
            if ($validator($value)) {
                // 过滤并存储
                $result[$key] = $sanitizer($value);
            } else {
                // 记录错误,这里简单跳过或抛出异常
                throw new InvalidArgumentException("Invalid value for key: $key");
            }
        }
    }
    return $result;
}

// 示例用法
$input = [
    'name' => 'John Doe',
    'email' => 'john@example.com',
    'tags' => ['php', 'web', '<script>alert(1)</script>']
];

try {
    $cleanData = validateArray(
        $input,
        function($val) { return !empty($val); }, // 简单非空校验
        function($val) { return htmlspecialchars($val, ENT_QUOTES, 'UTF-8'); } // HTML 转义
    );
    print_r($cleanData);
} catch (InvalidArgumentException $e) {
    echo $e->getMessage();
}
?>
运行上述代码,程序会遍历 $input 数组。对于字符串字段,它会执行 HTML 实体转义,防止 XSS;对于嵌套的 tags 数组,它会递归进入并同样处理其中的每个元素。最终输出的 $cleanData 是一个结构相同但内容已清洗的安全数组。这种方法避免了手动编写大量重复的 if-else 判断,提高了代码的可维护性。
处理特定业务场景的边界条件
除了通用的校验,某些业务场景需要更细致的控制。例如,在处理用户注册时,密码强度校验不能仅依赖正则表达式,还需要结合长度、字符类型组合等规则。此外,对于日期时间字段的校验,需考虑时区转换和格式标准化。这些场景下,建议封装专门的验证类或方法,将复杂的业务逻辑从主流程中剥离,保持核心处理链路的清晰。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


