





科技媒体 gigazine 当日发布文章指出,开发者 @0x_osprey 推出了一款网页版 cve tracker 工具,将已分配 cve 编号的漏洞数量变化以可视化图表形式呈现,直观展示了自 2026 年起那条近乎垂直攀升的趋势线。
CVE 是国际通行的漏洞标识系统,被安全研究人员、软件厂商及企业广泛用于漏洞的跟踪、披露与修复。该 CVE Tracker 将公开可查的 CVE 数据整合为动态趋势图,并额外叠加了主流 AI 模型的发布时间轴,便于观察漏洞披露高峰是否与模型发布存在时间关联。(目前该网站仅提供深色主题界面。)
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
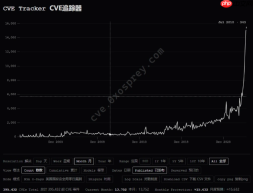
需要留意的是,不少 AI 公司习惯在模型正式上线前,就通过内测或灰度版本开展安全评估与漏洞挖掘工作。因此,模型的实际发布日期,未必与漏洞披露量激增的时间点完全重合。
报告数量上升 ≠ 系统风险加剧
gigazine 分析认为,AI 正在成为网络安全研究的“加速器”——它能更高效地执行代码审计、异常复现与报告生成,将过去人力难以覆盖的软件模块也纳入检测视野。随着分析效率提升,漏洞发现总数随之增长,属自然结果。
但报道同时提醒:漏洞“被报告得更多”,并不直接意味着系统“变得更脆弱”。大量新增报告中,既可能包含真实高危隐患,也可能混杂低严重性、重复提交或验证困难的条目,反而加剧开源项目维护者与安全响应团队的筛选压力。当 AI 显著降低漏洞发现门槛后,如何精准识别有效线索、避免陷入信息过载,已成为亟待应对的新挑战。


