





一个未清理的测试页面、一个暴露在公网的后台入口、一份被上传至文库的内部会议纪要——敏感数据的意外泄露,正将高校置于网络攻击、信息外泄与声誉崩塌的多重风险之中。随着数据安全监管持续升级,高校对敏感数据的治理,已不再是一次性的应急答卷,而必须转化为长期运转、持续优化的核心能力。
01|真正的隐患,常常藏于日常惯性
●网站改版时,旧测试页被遗忘下线——攻击者借此顺藤摸瓜,迅速掌握学校内部架构与运维逻辑;
●某套停用多年的历史系统,其管理后台仍开放在公网——攻击者轻松接入,先窃取师生身份信息,再横向渗透内网核心业务,勒索仅一步之遥;
●一份含学生学籍、身份证号、银行卡信息的内部文件,被随手上传至公开文库或网盘——敏感数据悄然出校门,落入黑灰产之手,最终流入暗网交易市场;
●一个仿冒高校官网的钓鱼站点正悄然运行——伪造招生、缴费、奖学金等官方通知,诱导学生及家长转账,实施精准诈骗……
由此引发的连锁反应远超技术范畴:监管通报、舆情危机背后,是成千上万学生、家长与教职工真实身份与财产安全的实质性受损。
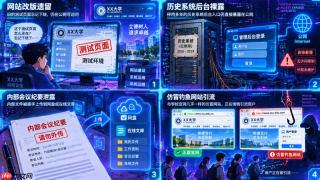
一次常规互联网暴露面扫描,往往揭开惊人现实——上海某顶尖985高校在专项排查中,一次性识别出121个暴露面风险点,其中5个高危漏洞可直连内网;同时发现仿冒域名及暗网上正在售卖的学生数据。
信息化起步早、数字基建成熟、常年配备专业安全团队的头部高校尚且如此,那么你的学校呢?
02|监管全面加压,敏感数据治理升格为合规生死线
自2026年起,政策信号密集落地。新版《网络安全法》正式施行,进一步压实网络运营者在数据安全与个人信息保护方面的主体责任;中央网信办、工信部、公安部联合发起多轮个人信息保护专项行动,教育行业位列重点监管领域首位。与此同时,《网络数据安全风险评估办法》等配套制度陆续出台,推动治理重心前移——从“出事再补救”转向“未病先防治”。
监管意图清晰可见:数据安全考核不再只看“有没有制度”,更要看“制度是否真落地”。全国各省市、各行业正加速构建数据安全专项监管体系,敏感数据暴露已由“内部管理疏漏”跃升为监管部门高频巡查、重点约谈的关键红线;一旦被通报点名,损失的不仅是年度安全评分,更是公众信任与机构公信力。
03|难点不在“能不能查”,而在“查得全、判得准、改得尽、守得住”
守住互联网暴露面、管牢敏感数据边界,正从“锦上添花”变为“刚性底线”。治理路径明确——资产清零、风险见底、隐患归零。但高校信息中心自主推进治理时,真正卡点并非“查不出”,而是“查不全、判不准、改不净、守不久”。
●资产台账严重失真:账面登记≠真实联网资产——废弃测试站、历史子系统、临时部署环境常被遗漏;多级泛域名、外包承建系统、第三方托管资产极易脱管。
●监测维度覆盖难:需同步扫描搜索引擎、企业资产库、端口目录、代码平台、云存储、社交平台乃至暗网,单一工具无法支撑全域覆盖。
●识别不等于研判:发现后台地址、开放端口或附件文件,只是起点;还需判断其归属(是否本校)、状态(是否仍在用)、必要性(是否应对外公开),风险定级与处置优先级依赖专业经验。
●整改牵涉多方协同:信息中心能发现问题,却难以独立推动整改——官网、采购平台、教务系统、科研门户、宣传矩阵、人事系统等均可能涉及;外包厂商、云服务商亦需联动响应。
●第三方与暗网监测能力薄弱:代码仓库、文档共享平台、社交媒体等渠道隐蔽性强;暗网情报捕获与分析通常超出高校常规技术储备。
●最难的是闭环运转:“扫过一遍”不等于任务完成,必须实现“发现→定位→整改→复测→归档”全流程闭环,并同步更新资产与风险双台账,形成动态防御机制。
本质上,敏感数据治理不是一次性的技术扫描动作,而是一项需要长期投入、跨域协同、情报驱动的互联网暴露面治理体系。它既要求全网资产测绘与深度漏洞挖掘能力,也要求穿透组织边界、覆盖三方平台乃至暗网的情报感知能力,更要求将“发现—处置—验证—沉淀”真正跑通的运营执行力——这些,绝非一套硬件设备或一支短期项目组所能承载。

04|360安全云情报保:一站式暴露面排查、监测与闭环整改
聚焦高校敏感数据治理中的典型堵点与能力短板,360安全云整合三大核心服务模块——互联网暴露面监测、数字资产泄露监测、暗网泄露数据监测,正式推出“360安全云情报保”解决方案。无需采购软硬件,无需组建专职团队,按需订阅、即开即用、结果交付。
互联网暴露面监测服务:先盘清“家底”,再封堵“缺口”
依托Quake全球资产测绘引擎、天相智能漏洞扫描系统与统一数据调度平台,自动梳理高校IP、主域名、子域名、开放端口、微信小程序等全量互联网资产,精准识别暴露风险,实现“资产可见、风险可溯、漏洞可治”。
数字资产泄露监测服务:盯紧“墙外”的数据流动
基于天相数据调度中心,对GitHub、Gitee、百度文库、腾讯微云、阿里云盘等主流代码平台、文档库与网盘进行7×24小时持续监测,第一时间捕获违规上传的源码、数据库配置、API密钥及含敏感字段的内部文档,消除边界外的数据盲区。
暗网泄露数据监测服务:穿透“深水区”,锁定最隐蔽威胁
覆盖27个主流暗网交易论坛与数据集市,按月生成结构化监测报告,支持按关键词(如学校名称、学号段、身份证前缀)长期追踪学生信息、系统源码、数据库备份等是否遭批量泄露与明码标价,补齐传统手段难以触及的风险洼地。
05|实战案例:从“被动挨批”到“主动清零”
上海某头部985高校在引入360安全云之前,长期面临互联网暴露面失控、仿冒资产难溯源、监管通报频发等多重压力。
上线360安全云情报保后,成效立现:
●首轮扫描即识别暴露面风险121处,其中5个高危漏洞具备直接内网穿透能力;
●定位并下线仿冒网站1个;
●发现暗网中涉及该校的学生数据泄露线索3条,均已协同公安与网信部门完成闭环处置;
●服务启用至今,未再发生任何数字资产违规泄露事件;
●服务启用至今,未再收到来自公安、网信及教育主管部门的监管通报;
●信息中心技术人员依托平台输出的整改指引,高效完成全部高危网站修复工作。
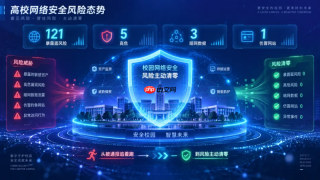
从“被通报追着跑”,到“风险主动清零”,这所高校用一套方案,同步化解了合规压力、声誉风险与运维负担。该校信息中心负责人坦言:
“我觉得用你们的方案我最省事了”。
“临阵磨枪”或许能应付一次检查,但敏感数据暴露带来的威胁不会因此消失。暴露面始终处于动态变化中——新系统上线、新页面发布、新数据生成……若仅把排查当作一次性任务,就注定陷入“整治—反弹—再整治”的恶性循环。
真正为高校“松绑”的,是将单次技术动作,升维为可持续、可迭代、可度量的暴露面治理体系:让资产清单始终鲜活准确,让边界之外的风险始终可视可控,让暗网深处的异常始终有迹可循。从“被动应对通报”迈向“主动掌控风险”,这一跃,或将定义一所高校数字安全能力的真实水位。


