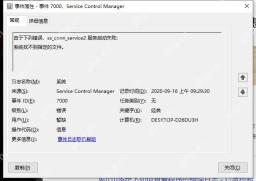
服务被恶意修改时,常见线索是陌生路径、异常启动账户、随机服务名或启动失败事件。先检查证据,不要直接删除系统服务。
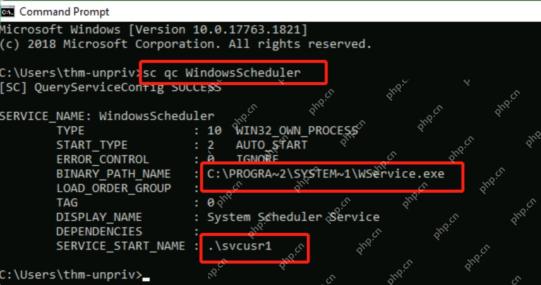
用 sc qc 看路径和账户
执行 sc qc 服务名,重点看 BINARY_PATH_NAME 和 SERVICE_START_NAME。路径在奇怪目录时要继续查签名和来源。
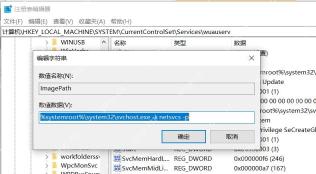
核对注册表 ImagePath
到服务注册表项查看 ImagePath,确认路径是否被改到可疑程序。修改前先导出备份。
查看 Service Control Manager 事件
在事件查看器的系统日志中筛选 Service Control Manager,查看近期启动失败、文件缺失或权限异常记录。