原生sql语言使用指南
1、 虽然系统已对数据库操作进行了面向对象封装,提供了完善的增删改查接口及多样化的查询表达式支持,足以覆盖大部分常规开发需求,但在面对高度定制化、多表深度关联或聚合统计等复杂业务逻辑时,原生SQL仍具有不可替代的优势。为此,系统在Model层保留了对原生SQL语句的直接执行能力,并提供了三种调用方式,帮助开发者更高效、更精准地完成各类数据处理任务。
2、 查询调用方式
3、 query 方法调用简洁直观,仅需传入一条完整的SQL查询语句作为参数,且该语句中必须使用带前缀的全称表名(如 prefix_user)。执行后将返回标准的数据集对象,可直接用于视图模板渲染,无需额外转换,显著简化前端数据展示流程,提升编码效率与逻辑清晰度。
4、 若直接使用 query 方法执行SQL,由于表名需硬编码,配置文件中定义的 DB_PREFIX 将无法自动生效。一旦项目后期变更数据库表前缀,所有SQL语句中的表名均需逐一修改,不仅耗时费力,还极易引发遗漏或拼写错误,严重影响系统的可维护性与健壮性。针对此问题,推荐两种优化策略:其一,借助 C() 函数动态读取 DB_PREFIX 配置项,并将其拼接进SQL字符串中,实现前缀灵活适配;其二,在SQL中使用 __TABLE__ 占位符代替具体表名,同时将当前方法名或动作标识设置为对应的数据表名称,系统会自动将其解析为实际的完整表名(含前缀),彻底规避硬编码风险。此外,所有由外部传入的变量在拼入SQL前,必须进行严格的安全转义处理,以防范SQL注入攻击。常用防护函数包括 mysql_escape_string、addslashes 和 escapeshellarg 等,应依据运行环境与参数类型合理选用,确保数据交互全过程的安全可控。
5、 执行调用方式

6、 execute 方法在调用形式上与 query 类似,但核心功能定位不同:它不返回查询结果集,也不反馈影响行数或异常详情,适用于纯粹的数据写入类操作,如 INSERT、UPDATE、DELETE 或 DDL 语句执行。通常情况下,query 专用于数据检索,而 execute 更适合后台数据变更任务。如下方示例所示,二者分工明确,开发者应结合具体业务意图选择恰当的方法。
7、 表达式增强型操作 —— EXP 方法
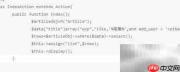
8、 exp 表达式机制是一种融合型查询方案,既保留了原生SQL的灵活性,又继承了框架CURD语法的便捷性,实现了性能与开发体验的良好平衡。通过该方式,开发者可在where条件、set字段等关键位置直接嵌入标准SQL片段,从而快速构建复杂查询、批量更新或条件删除逻辑,大幅提升代码表达力与可维护性,具体应用参见下方示例。
9、 原生SQL虽功能强大,但仅建议在必要场景下启用。其主要限制在于跨数据库兼容性较弱——当应用需适配MySQL、PostgreSQL、SQLite等多种数据库时,各平台间语法差异可能导致SQL语句失效;此外,除EXP表达式外,普通原生查询无法自动接入系统级缓存机制,相关缓存逻辑需开发者自行设计与管理,无形中加重了开发负担与运维复杂度。