云服务器网络规划核心是判断“该不该走公网”,需综合业务敏感性、延迟容忍度、隔离需求及跨地域部署四方面;同账号同地域同vpc默认内网互通,跨vpc按场景选对等连接或云联网,私网隔离依赖转发路由器与非重叠网段,公网暴露须严格限制。
云服务器网络规划的关键,不是“能不能通”,而是“该不该走公网”——业务是否敏感、延迟能否接受、是否需要隔离、部署是否跨地域,这四点直接决定你用哪条路。
同账号同地域同VPC:默认内网互通,别动它
只要所有ECS都在同一个账号、同一个地域、同一个VPC下,它们就自动分配同一段私网IP(比如10.0.0.0/16),彼此直连,低延迟、高带宽、零配置。
- 创建时务必指定相同VPC和子网(交换机),避免跨VPC徒增复杂度
- 子网建议按可用区分散部署,例如杭州选HZ-A和HZ-B各建一个交换机,提升容灾能力
- 切勿手动禁用内网网卡或修改系统路由表,否则默认内网通路会中断
跨VPC互通:按场景选对等连接或云联网
当需要生产/测试分离,或多VPC逻辑隔离时,不能再依赖默认内网,得主动打通私网路径。
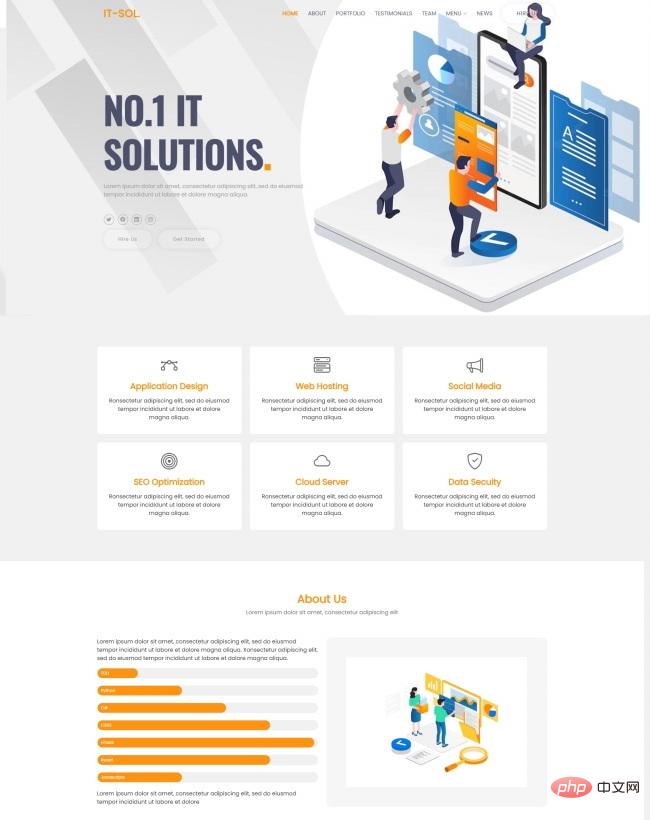
IT技术解决互联网公司网站模板
下载
IT技术解决互联网公司网站模板是一款适合提供APP设计、网页开发、SEO优化、云服务、数据分析等服务的互联网公司宣传网站模板下载。提示:本模板调用到谷歌字体库,可能会出现页面打开比较缓慢。
- 同账号同地域不同VPC → 用VPC对等连接(Peering):配置快、延迟低,但不支持跨地域,也不传递路由(A↔B、B↔C ≠ A↔C)
- 同账号跨地域(如北京VPC + 广州VPC)→ 用云联网(CCN):自动学习路由、多点互联、故障收敛快;同地域内5Gbps及以下带宽免费
- 不同账号互通 → 必须通过云联网,由主账号创建、从账号授权关联;注意所有VPC的CIDR网段不能重叠,否则路由冲突导致不通
私网隔离与共享服务:用转发路由器+自定义路由表
想让多个业务VPC(如VPC1、VPC2)各自隔离,又能统一访问共享服务VPC(如VPC3),靠的是转发路由器的精细化路由控制。
- VPC3(共享服务)连转发路由器时,开启“自动关联默认路由表”和“自动传播系统路由”
- VPC1和VPC2只开启“自动传播系统路由”,再关联到自定义路由表,并在该表中添加指向VPC3的静态路由
- 三个VPC各自的路由表中,都加一条0.0.0.0/0指向转发路由器的默认路由,确保出向流量可控
- 所有VPC网段必须互不重叠(如192.168.0.0/16、172.16.0.0/16、10.0.0.0/16),这是前提
公网暴露要克制:安全组+弹性公网IP才是正解
公网不是必选项,而是例外项。只有真正需要被外部访问的服务(如网站80/443、运维22端口),才应有限开放。
- 弹性公网IP(EIP)绑定到ECS或NAT网关,不要直接给每台服务器配公网IP
- 安全组规则必须最小化放行:只开必要端口,源IP尽量限制(如运维只允公司出口IP)
- 数据库、缓存、内部API等一律禁用公网入口,仅允许同VPC或指定私网IP段访问
- 网络ACL作为子网级兜底策略,可设为默认拒绝,再按需放行特定协议和端口范围