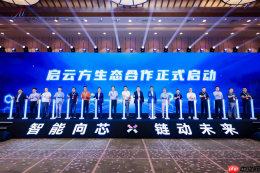
9月11日,以“智能向芯 链动未来”为宗旨的2026首届ai生产力大会在武汉光谷隆重召开。本次大会由启云方科技有限公司(简称“启云方”)联合湖北省半导体行业协会共同主办,华为技术有限公司、东湖高新区企业服务中心、鸿蒙生态(武汉)创新中心提供支持。现场吸引近700位来自产业界、学术界、科研机构及生态伙伴的代表齐聚一堂,聚焦ai如何跨越从技术研发到产业落地的“最后一公里”,推动其真正成为可用、可信、可持续释放价值的新型生产力。
值得关注的是,工业和信息化部近期正式发布《“人工智能+软件”专项行动实施方案》,明确提出到2030年实现人工智能与软件产业深度融合发展的新跃升。在政策持续加码背景下,AI的安全可控性正加速成为产业关注焦点——这也正是本届大会上启云方重点回应的时代命题:助力企业完成架构演进,探索AI规模化、工程化、可持续化的落地路径。
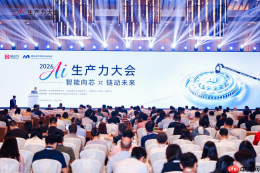
当AI深度嵌入企业核心业务流程,对组织的流程管理、应用集成、数据治理、算力调度及安全防控体系均提出全新挑战。在大会主旨演讲环节,启云方CEO苏立清围绕“企业AI生产力变革的探索与实践”展开深入阐述。他指出,当前多数企业在推进AI应用过程中,普遍存在流程断点、系统割裂、数据壁垒等现实瓶颈,而AI治理已不再是可选项,而是必答题。尤其作为AI根基的数据,更需纳入统一治理体系予以规范与激活。为此,启云方创新提出“4A+AI治理”的“5A架构”方法论,覆盖流程、应用、数据、算力、安全五大关键维度,系统性驱动企业IT基础设施升级——其中,流程重构尤为关键:需通过治理机制建设、全面在线化改造及AI原生设计,重新构建敏捷、弹性、可演进的业务支撑体系。苏立清坦言,在AI浪潮奔涌而至的当下,企业CIO普遍面临“双重张力”:一面是时不我待的转型紧迫感,另一面则是保障既有系统稳定运行与业务连续性的刚性约束。对此,启云方主张“立而不破”的演进哲学——如同高速行驶中更换轮胎,不停车、不中断,让传统企业在持续运转的同时,平稳、有序地拥抱AI。
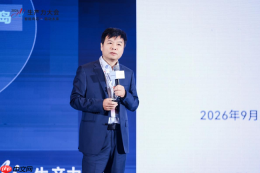
启云方科技有限公司CEO苏立清
大会期间,启云方正式发布启云方舟2.0企业AI原生平台,旨在为企业构建AI治理体系、实施智能化升级提供全栈支撑,助力AI深度融入企业价值链与运营闭环。而在整个技术架构中,“安全”被置于不可动摇的核心位置——苏立清强调,唯有将AI置于健全治理框架之内,使其“飞得高、控得住、管得准”,AI才能真正从“能用”迈向“敢用、愿用、常态化用”。
“小笼虾”智能体安全方案:为AI装上“导航+围栏”
在同期举行的数智驱动智能制造论坛上,启云方安全业务部总裁周榆就“小笼虾”智能体安全方案作专题解读。他指出,随着大模型与AI智能体加速渗透至研发、生产、供应链、客户服务等企业核心场景,安全风险范式已发生根本性转变,传统边界防御模式难以应对AI时代的新威胁形态。
一方面,攻防力量对比正在逆转,攻击门槛被前所未有地压低。过去依赖高度专业化人力的网络攻击,如今已被AI自动化工具大幅简化:漏洞挖掘、验证、利用全流程均可一键完成,零基础人员亦可发起高效率、高隐蔽性的攻击,多年积累的人工经验型防护体系正迅速失效。另一方面,AI智能体具备自主感知、决策与执行能力,极易出现行为漂移、策略越界、权限滥用等问题,甚至可能无视人工干预、擅自修改关键配置、误删核心数据,直接危及业务连续性与资产安全。
面对这一结构性风险升级,启云方提出的应对逻辑清晰而务实:不是限制AI能力,而是为其配备“智能导航+动态围栏”——既保障其能力充分释放,又确保其全程处于可观测、可干预、可回溯的治理轨道内。这正是“小笼虾”方案的设计原点:让AI在规则中自由驰骋,而非在失控中野蛮生长。
据周榆介绍,“小笼虾”基于启云方舟2.0打造的“三层网关、六层围栏”纵深防御架构,构建起覆盖AgenticAI全生命周期的安全能力体系,实现风险可见、行为可控、操作可溯:
●身份网关:面向终端侧自动识别并纳管“影子AI”,完成全域AI资产盘点;统一规范人员、业务系统与智能体之间的委托关系与权限边界,严守智能体准入第一道防线;
●AI/模型网关:对智能体调用Skill、接入MCP协议、与大模型交互等全过程行为进行全量审计,精准识别用户真实意图,实时拦截恶意提示注入、越权指令、违规数据请求等高危操作;
●作业网关:围绕文件、网络连接、进程调用、业务系统配置等关键资源,设定精细化访问控制策略,以确定性权限机制约束智能体的不确定性行为,筑牢业务稳定性底线。
在三层网关基础上,整套防护体系进一步融合身份、主机、网络、应用、数据、模型六大层面的细粒度防护能力,形成多维协同、纵深叠加的安全屏障,全面护航智能体可信、合规、稳定落地。
与此同时,启云方同步推动AI反哺安全能力进化,重塑企业7×24小时主动防御体系:安全运营智能体可自动聚合多源告警信息、智能去重降噪、自动关联资产与威胁情报,实现风险自主识别、分级研判与闭环处置,全过程留痕可审计;目前该能力已覆盖90%以上常规安全事件的全自动响应,复杂告警研判平均耗时由120分钟压缩至10分钟以内。智能化渗透测试平台严格遵循PTES国际标准框架,支持资产测绘、威胁建模、攻击链推演、漏洞验证及内网横向渗透等全流程自动化执行,并自动生成符合监管要求的渗透测试报告,整体测试周期由数天缩短至数小时内,人工投入减少80%,报告生成效率提升90%,有力支撑企业高频次、常态化安全自检需求。
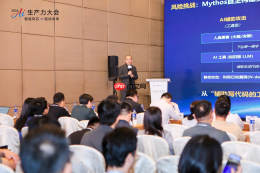
《数智驱动智能制造论坛》现场
安全可控,是AI从“盆景”走向“风景”的前提基石
“业内共识日益明确:安全,已成为制约AI规模化落地的首要瓶颈。”周榆表示,AI能否被企业真正接纳并常态化使用,根本取决于其是否“可控、可信、可管”。安全底座缺失,所有生产力跃迁都只是空中楼阁。
这一判断源于三重现实压力:其一,新型AI攻击手段持续进化,自动化漏洞探测、诱导式提示攻击、模型窃取等风险日益泛滥,若缺乏端到端安全管控,企业核心数据与业务系统将持续暴露于高危环境,只能停留在边缘试点,无法深入主干流程;其二,智能体自主行为存在真实且不可逆的业务代价——越权访问、指令逃逸、数据误删、敏感信息泄露等一旦发生,将直接导致生产停滞、客户流失、声誉受损乃至重大经济损失;其三,《网络安全法》《数据安全法》《个人信息保护法》及等保2.0等监管体系日趋完善且执行刚性增强,无论是调用公有云大模型API,还是私有化部署模型与智能体,均须完整记录每一次调用、读写、推理及交互行为,日志留存期不得少于6个月;金融、政务、能源等重点行业还需额外落实敏感数据脱敏、关键操作审批、专项安全审计等强制性要求。
“唯有构建覆盖技术、管理、制度、合规全要素的AI安全可控体系,企业才能真正卸下风险包袱、满足监管底线,将AI从‘点状实验’推向‘线程贯通、全域覆盖、常态运行’的产业化新阶段。”
结语
从“5A架构”的顶层设计,到启云方舟2.0的技术承载;从AI治理体系的系统构建,再到“小笼虾”智能体安全方案的精准落子,启云方正以一套兼具理论高度与工程深度的方法论,以及可验证、可复制、可推广的产品组合,系统回应AI落地“最后一公里”的核心关切:安全,从来不是束缚AI的枷锁,而是托举其稳健翱翔的治理之翼。
正如启云方始终坚信:一个卓越的大模型,足以成就一家伟大的企业;而一个善于驾驭大模型的国家,必将迎来属于自己的时代强音。启云方愿携手广大合作伙伴,深耕AI落地服务一线,更愿为中华民族的伟大复兴贡献坚实可靠的技术力量——初心如磐,使命在肩,全力以赴,矢志不渝。