





win11 安全日志记录登录、权限提升、策略变化和审核事件。查看时不要只看红色错误,先按时间、事件 id 和账户名筛选,才能找到真正相关的记录。
打开事件查看器
右键开始按钮,选择 事件查看器,或按 Win + R 输入 eventvwr.msc。如果打不开,先用管理员身份运行。
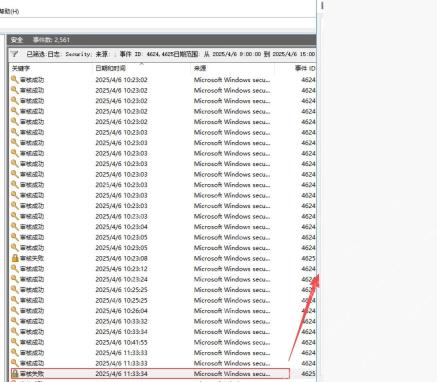
进入安全日志
展开 Windows 日志 -> 安全,按时间排序。登录失败看 4625,成功登录看 4624,权限提升可结合 4672 一起判断。

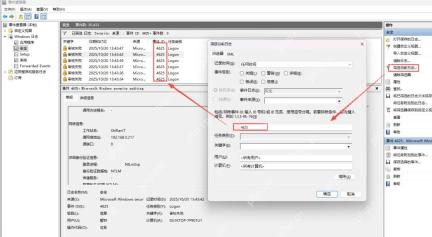
查看详细信息
双击目标事件,切到 常规 或 详细信息,核对账户名、登录类型、源地址和失败原因。不要把系统服务账户的正常事件误判成入侵。
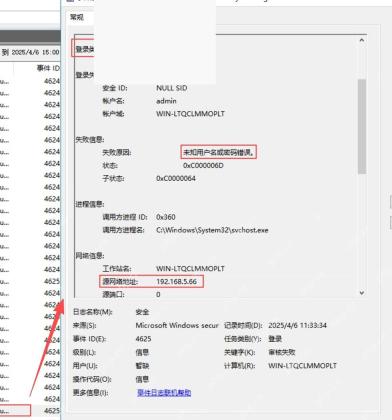
保存后怎么确认
设置完成后,重新打开对应页面核对一次,再用锁屏、登录、事件日志或 Windows 更新实际跑一遍验证结果。涉及账户锁定、安全日志和更新策略的设置,建议先保留原值,确认没有影响正常登录和补丁安装后再长期使用。


