





信任区不是越多越省事的名单。只有确认安装包、程序目录或开发工具来自可靠来源时,才在 360 安全卫士里加白;路径要走 木马查杀 → 信任区,处理完还要回到扫描页复查。
先确认来源
加白前先确认文件来源、文件名和所在目录。安装包、脚本、破解工具这类风险更高的文件,不建议直接加入信任区;至少先用 右键 → 属性 → 数字签名 或来源渠道再核一遍。
从查杀页进入
打开 360 安全卫士,进 木马查杀 → 信任区。如果你是刚被拦截的文件,先记下隔离提示里的文件名和目录,再从这个入口进入已信任区,后面才好精确添加。
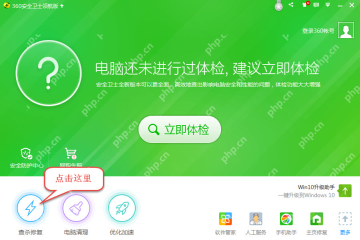
添加文件或目录
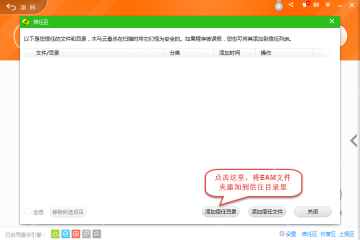
在已信任区底部选择 添加文件 或 添加目录。单个 exe、dll、脚本只加文件;整个开发工具、项目缓存目录反复被拦截时,才考虑添加目录,范围越小越安全。

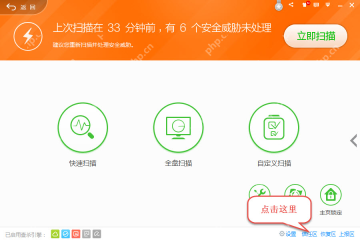
选择目录时按真实路径找,例如 C:\Users\用户名\Downloads 或软件安装目录。不要直接信任整个 C 盘、下载文件夹全集或桌面全集,范围太大会降低后续扫描价值。
确认后再复查
弹出确认窗口后,重点看目标路径和风险提示。确认无误再点 确定,随后回到信任区列表检查是否出现该文件或目录;如果加错了,马上选中删除,再重新添加更小范围。
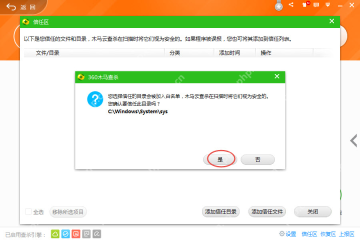
信任区添加白名单的关键是范围要小、对象要准。能加单个文件就别加整目录,能临时恢复就别长期放行,处理完最好重新扫描一次同目录。


