





nginx高并发fd配置需系统、用户/服务、nginx三层协同:调高fs.file-max、配置limits.conf或systemd limitnofile、在nginx.conf全局块设worker_rlimit_nofile并匹配worker_connections,缺一不可。
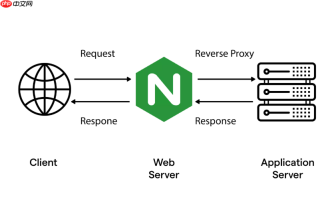
安装 Nginx 时本身不自动配置高并发所需的文件描述符(FD)限制,真正起作用的是安装后的系统级和 Nginx 自身的联动配置。关键不在“安装过程”,而在安装完成后的三步协同:系统全局限制、用户/服务级限制、Nginx 进程内声明。漏掉任何一环,即使设了 65535,Nginx 实际仍可能卡在默认的 1024。
系统级文件描述符上限(fs.file-max)
这是最底层的天花板,所有进程加起来不能超过这个数。值太小会直接制约整体并发能力。
- 编辑 /etc/sysctl.conf,添加或修改:
fs.file-max = 2097152fs.nr_open = 2097152 - 立即生效:
sudo sysctl -p - 验证:
sysctl -n fs.file-max应输出你设置的值
nginx 用户或服务的硬性限制(ulimit / systemd)
Nginx 进程启动时继承的是运行它的用户或 systemd 服务的限制。仅改系统全局值没用,必须明确赋予 nginx 权限。

- 若用传统方式启动(非 systemd),编辑 /etc/security/limits.conf:
* soft nofile 65535* hard nofile 65535
(注意:需确保 PAM 模块已启用,如 /etc/pam.d/common-session 中含session required pam_limits.so) - 若用 systemd 管理(推荐且主流),执行:
sudo systemctl edit nginx
写入:[Service]LimitNOFILE=65535 - 重载并重启:
sudo systemctl daemon-reload && sudo systemctl restart nginx
nginx.conf 中声明 worker 进程可用 FD 上限
这是 Nginx 自己“敢用多少”的指令,必须显式配置,且位置严格——放在全局块(与 user、worker_processes 同级),不能在 events 或 http 块里。
- 在 /etc/nginx/nginx.conf 顶部添加:
worker_rlimit_nofile 65535; - 同步调整
events块中的连接数,建议不超过其 80%~90%:events {worker_connections 55000;use epoll;} - 检查是否生效:
cat /proc/$(cat /var/run/nginx.pid)/limits | grep "Max open files"
输出应为类似Max open files 65535 65535 files
配套优化降低 FD 实际消耗
光开大上限不够,还要减少频繁打开/关闭带来的压力。
- 启用文件缓存,复用已打开的静态资源句柄:
open_file_cache max=65535 inactive=30s;open_file_cache_valid 60s;open_file_cache_min_uses 2; - 避免日志过度切分或实时 flush,减少文件句柄占用
- 确认 SSL 会话复用开启(
ssl_session_cache shared:SSL:10m;),减少握手阶段 FD 开销





