





tcp_nodelay用于禁用nagle算法,使≤1kb小响应立即发送以降低20–200ms延迟,但仅在长连接、后端已flush、禁用proxy_buffering和tcp_nopush等配套配置下生效。
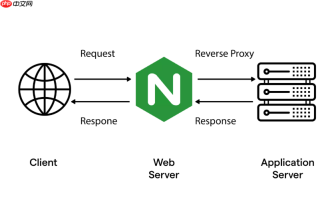
在 Nginx 中配置 tcp_nodelay 是为了禁用 Nagle 算法,让小数据包(通常 ≤1KB)不等待 ACK、不合并攒包,立即发出,从而降低 20–200ms 的人为延迟。但它不是“全局加速开关”,必须匹配具体场景和配套配置才真正生效。
明确作用范围:只对长连接 + 小响应有效
该参数仅在以下条件同时满足时起作用:
- 连接是复用的长连接(HTTP/1.1 keep-alive 或 HTTP/2),需配置
keepalive_timeout(如65s)并确认客户端实际复用连接 - 响应体极小(例如
{"ok":true}、SSE 事件帧、WebSocket ping、健康检查返回),一般不超过 1KB;大响应(如图片、JSON 列表)不受影响 - 后端已显式调用
flush()(如 Node.js 的res.flush()、Go 的http.Flusher.Flush()),否则数据卡在应用层,Nginx 无包可发
正确配置位置:按需下沉到 location 或 upstream 块
不能笼统写在 http 块顶层——那样会干扰静态资源传输。应根据优化对象精准放置:

-
优化 Nginx → 客户端链路(如 WebSocket、SSE 接口):
放在location块内,配合proxy_http_version 1.1和清空Connection头 -
优化 Nginx → 后端链路(如微服务间调用):
必须放在upstream块内,并启用keepalive(如keepalive 32;),否则每次请求新建连接,tcp_nodelay无意义
必须关闭的干扰项
以下配置若共存,会导致 tcp_nodelay 被静默忽略或失效:
-
proxy_buffering on:Nginx 缓冲会截留末尾小包,必须设为off(尤其对流式或健康检查类接口) -
tcp_nopush on:与tcp_nodelay逻辑冲突(一个攒包、一个立刻发),应设为off -
sendfile on且用于proxy_pass场景:零拷贝路径下tcp_nodelay不生效,此时应避免两者共用;若确需 sendfile(如静态文件直服),tcp_nodelay对其无效,无需关闭 sendfile,但也不应为此开启它
典型配置示例
面向客户端的低延迟接口(如 SSE):
location /api/events {proxy_pass http://sse_backend;
proxy_http_version 1.1;
proxy_set_header Connection '';
tcp_nodelay on;
tcp_nopush off;
proxy_buffering off;
}
面向后端的高频微服务调用:
upstream api_cluster {server 10.0.1.10:8080;
server 10.0.1.11:8080;
keepalive 64;
tcp_nodelay on;
}
location /api/realtime/ {
proxy_pass http://api_cluster;
proxy_http_version 1.1;
proxy_set_header Connection '';
}





