





nginx云平台虚拟主机核心是解耦配置、动态扩展与按需路由,采用map指令实现域名自动路由、变量驱动多环境隔离、配置中心管控热加载、https证书自动化集成,并通过include机制与权限控制保障可管理性与安全性。
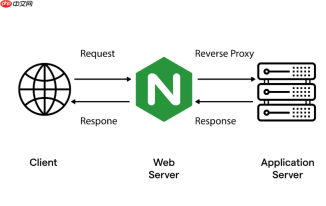
云平台架构中配 Nginx 虚拟主机,核心是“解耦配置”“动态扩展”和“按需路由”,不能沿用传统一台服务器一个 conf 文件的手动方式。重点不在怎么写 server 块,而在于怎么让成百上千个站点的虚拟主机配置可管理、可灰度、可自动生效。
按域名自动路由:用 map + include 实现泛化托管
云平台通常面对大量子域名(如 user1.example.com、shop2.example.com),手动维护每个 server 块不可行。推荐用 map 指令做运行时路径映射:
- 在主配置中定义泛解析规则:
map $host $site_root {<br> hostnames;<br> default /var/www/default;<br> ~^(?<sub>.+)\.example\.com$ /var/www/sites/$sub;<br>}</sub> - 所有虚拟主机共用一个通用 server 块:
server {<br> listen 80;<br> server_name _;<br> root $site_root;<br> index index.html;<br> try_files $uri $uri/ =404;<br>} - 配合
include /etc/nginx/sites-enabled/*.conf;管理白名单或特殊站点(如后台系统、API 网关),实现“泛配为主、特配为辅”
多环境隔离:用变量驱动配置差异
云平台常需一套配置跑测试、预发、生产三套环境。避免复制粘贴,用 env 或 map 注入环境变量:

- 在 nginx 启动前注入:
export NGINX_ENV=prod,再通过env NGINX_ENV;暴露给 Nginx(需编译时启用--with-http_realip_module) - 或用 map 映射环境路径:
map $nginx_env $upstream_backend {<br> prod "backend-prod:8080";<br> staging "backend-staging:8080";<br>} - location 中直接引用:
proxy_pass http://$upstream_backend;
配置热加载与安全边界
云平台不允许 reload 全局配置导致抖动,也不允许用户上传任意 conf 文件。必须加管控层:
- 禁用用户直写
/etc/nginx/conf.d/,改用统一配置中心(如 Consul + nginx-upsync-module 或自研 Operator)下发生成 conf 片段 - 每个租户/项目的配置文件放入独立目录(如
/etc/nginx/tenants/a123.conf),并通过include /etc/nginx/tenants/*.conf;加载,便于按租户启停 - 设置严格权限:
chown root:nginx /etc/nginx/tenants/*.conf && chmod 640,防止非 root 修改 - 关键参数必须全局锁定:
server_names_hash_max_size 4096;server_names_hash_bucket_size 512;
避免海量域名导致哈希溢出
HTTPS 与证书自动化集成
云平台默认全站 HTTPS,不能手动生成证书。要对接 ACME 服务(如 Let’s Encrypt)并自动注入:
- 使用 Certbot + webhook 方式:证书更新后触发脚本重写
ssl_certificate和ssl_certificate_key路径 - 或采用 Nginx Plus 的
ssl_certificate_by_lua_block动态加载证书(需 Lua 支持) - 更轻量方案:用
ssl_trusted_certificate配合定期轮转的 PEM bundle,配合ssl_stapling on提升 OCSP 性能





