Microsoft365怎样利用Defender保障企业云端数据安全合规

秋静姑娘_3271

秋静姑娘_3271

2026-07-18

894人浏览

原创

想把 microsoft 365 里的企业云文件、账号、协作数据护得更稳,光跟员工喊一句“别乱点链接”根本不够。更实用的方式是把 defender 融入日常管控流程:先把高风险告警找出来,把设备、身份、邮件、文件访问的数据流打通串起来看,最后把策略落到阻断、审计、合规检查三个环节。这么做不止是防入侵,后续做审计、追责任也都有实打实的依据。

如果你们日常主要用 OneDrive、Teams、SharePoint 和 Exchange 做在线协作,下面这套思路刚好适用。重点不用一上来就把所有安全功能全开,先把最影响数据安全、能留合规痕迹的核心模块搭好就行。

先在 Defender 里看全安全态势总览

第一步不用急着改一堆策略,先打开 Defender 门户看总览页就行。这里直接能看到当前的风险告警、暴露面提示、设备或者身份的异常状态,还有系统标出来的优先待处理项。先把整体风险情况摸透,再决定是先管账号、先护文件,还是先补设备策略,比你瞎点一堆零散设置效率高多了。
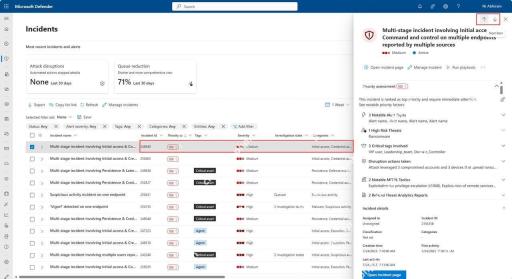
Microsoft Defender 中查看企业安全态势总览

要是总览里已经弹了高风险告警,别去纠结页面排版或者次级规则,先把正在暴露的风险入口堵上。很多企业后来合规出问题,不是没买对应功能,而是第一层告警亮了好久,根本没人优先处理。

先把身份和访问风险划入重点监控

云端数据合规最头疼的场景,就是账号被盗用之后,文件还没被人本地拷走,外部访问、异常下载、违规共享的动作已经发生了。所以第二步先盯着身份侧排查:哪些账号出现了异常登录,哪些账号权限开得太高,哪些访问行为和日常使用习惯完全对不上。身份这道防线破了,后面做再多文件保护也很容易被绕过去。
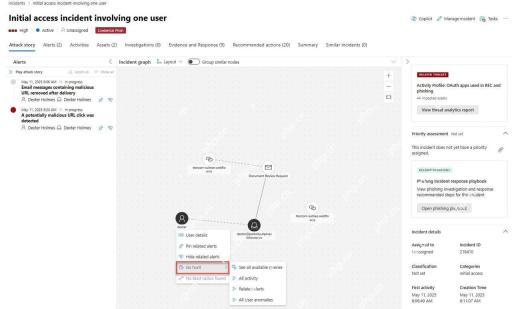
Microsoft 365 Defender 中检查身份风险与异常访问

这一步可以顺手把所有高权限账号单独拎出来过一遍。普通员工和管理员账号用同一套宽松策略的话,真出问题往往都是管理员账号先中招,毕竟这类账号权限一旦被盗,影响范围会直接翻好几倍。

把邮件、文件和协作平台的告警打通串联

只盯账号还不够,企业云里数据真正流动的场景,大多都在邮件附件、Teams 文件共享、SharePoint 文档库和 OneDrive 外发链接里。Defender 的核心优势,就是能把这些原本分散在不同模块的风险事件串到一起,你一眼就能看清一次异常行为到底是从哪个协作入口钻进来的。
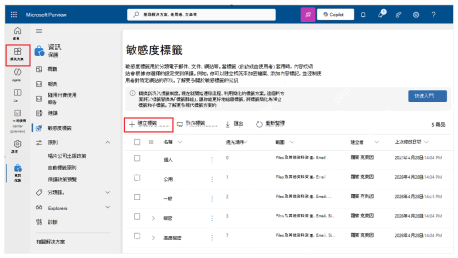
Microsoft Defender 中联动查看邮件文件与协作平台风险

如果你们内部经常发外部共享链接、跨部门建群传文件,这一步就更不能省。很多看起来完全是“正常办公”的操作,一旦叠加了异常登录时间、异常登录地点或者远超日常的下载量,其实已经踩上合规风险的红线了。

outlook-microsoft
outlook-microsoft

微软 Outlook 邮箱和日历管理工具(支持世纪互联版 Office 365)。用于查看、发送、搜索邮件,管理日历日程,创建会议,查询忙闲状态。注意:此功能仅支持世纪互联(21Vianet)版 Microsoft 365,使用 login.chinacloudapi.cn。

下载

把高风险行为转化成自动阻断和审计策略

看到风险点之后,总不能一直靠人工盯着,接下来要把高风险行为设成自动化处理动作。比如高风险登录要不要强制弹二次验证,可疑文件下载要不要直接拦截,异常共享链接要不要自动收紧权限,部分敏感文件外发之后要不要强制留下完整审计记录。走到这一步,才算从“能发现问题”升级到“能控制问题”。
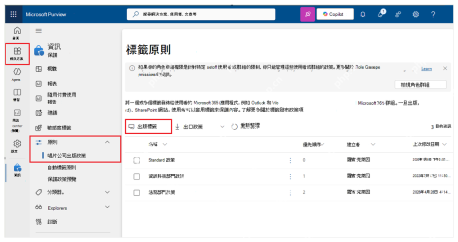
Microsoft Defender 中配置自动阻断和审计策略

实际落地的时候,建议先拿一两类最敏感的数据试跑,别一下把所有规则都拉到最严。规则设得太死又没留解释空间,很容易先遭到业务部门抵触;先把核心敏感数据的场景守住,后续策略才好长期落地执行。

合规检查重点盯文件流转和留痕完整性

企业自己说“数据很安全”没用,审计的时候能拿出完整的操作凭证才算数。做合规检查的时候,重点盯两件事:敏感文件都有谁看过、下载过、共享过;异常事件发生之后,系统里有没有存下清晰完整的时间线和操作记录。只有这些留痕全了,后面不管是内审、外审还是客户追责,你都能说清来龙去脉。
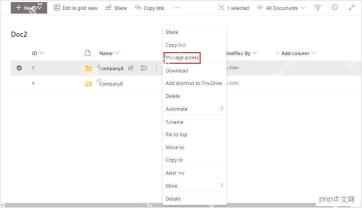
Microsoft 365 Defender 中检查文件流转与合规审计留痕

这里最容易被漏掉的,是“文件共享出去之后的后续动作”。很多团队只会盯着文件上传和下载环节,完全不看外链传播、权限继承、二次转发这些后半段流程,最后出问题的恰恰就是这些没覆盖到的地方。

定期回头复盘告警、策略命中和例外名单

Defender 配置完不是摆那儿就不用管了。真正好用的维护方式,是定期回头看:哪些告警反复弹,哪些阻断策略命中率高,哪些用户或者设备老是待在例外名单里。攒上一段时间的数据,你就能摸清楚自家企业云数据的风险到底集中在哪些入口,后续要优化哪条策略也一目了然。
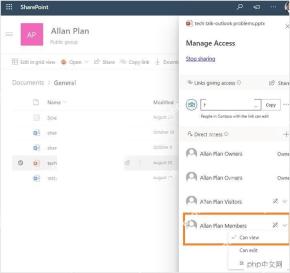
定期回看 Microsoft Defender 告警和策略命中情况

把这套流程跑顺之后,Defender 在企业里就不只是“出事了才报警”的工具,慢慢会变成云数据治理的一部分:什么行为该拦、什么文件必须留痕、什么账号要重点盯,都会越来越清晰。对企业来说,这比零散堆一堆没用的安全功能实用多了。

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

microsoft

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
vsd文件打开方法
vsd文件打开方法

vsd文件打开方法有使用Microsoft Visio软件、使用Microsoft Visio查看器、转换为其他格式等。想了解更多vsd文件相关内容,可以阅读本专题下面的文章。

2023.10.30

1342

5

Gradle插件开发入门教程
Gradle插件开发入门教程

本专题介绍Gradle插件开发的基本流程,涵盖插件类编写、自定义任务注册、扩展参数设计和插件应用方法,帮助你理解插件如何组织构建逻辑,减少多个项目之间的重复配置。

2026.10.22

40

11

Gradle Wrapper配置教程
Gradle Wrapper配置教程

本专题介绍Gradle Wrapper的基本作用,涵盖文件组成、生成方法、版本配置和任务调用,帮助你理解项目如何使用指定的Gradle版本,减少不同开发环境带来的构建差异。

2026.10.22

20

10

Golangci-lint检查器使用教程

本专题整理Golangci-lint常用Linters的用途与配置方法,覆盖错误处理、无效代码、安全、复杂度、命名和依赖检查,帮助项目合理选规则。

2026.10.22

20

15

Gradle怎么构建Java项目
Gradle怎么构建Java项目

本专题介绍Gradle Java项目构建方法,涵盖Java插件配置、依赖声明、源码编译、测试执行和打包检查,帮助你理解各阶段的任务关系,逐步完成项目构建。

2026.10.22

0

10

PHP时间戳漏洞修复教程
PHP时间戳漏洞修复教程

本专题汇总PHP常见时间戳漏洞,包括2038年溢出、时区漂移、时间戳伪造、重放攻击、时间盲注与日志审计失效等,并给出升级64位环境、使用 DateTimeImmutable、统一UTC、严格超时校验、预处理绑定、hash_equals 比对等修复方案,帮助开发者快速排查和加固时间相关代码。

2026.10.22

20

25

Golangci-lint配置文件与规则设置

本专题聚焦Golangci-lint YAML配置文件,讲清运行参数、规则启停、目录排除、问题过滤及严重级别设置,便于团队统一检查标准。

2026.10.22

20

15

Golangci-lint安装与入门教程

本专题讲解Golangci-lint的安装、初始化、基础命令和首次代码检查,覆盖本地环境、Docker及多平台用法,帮助Go开发者快速上手。

2026.10.22

20

15

PHP2Shell高危漏洞修复教程
PHP2Shell高危漏洞修复教程

PHP2Shell漏洞是什么,哪些PHP版本和运行环境会受到影响,服务器应该如何检测与修复?本专题提供版本自查脚本、Linux与Docker升级命令、PHP-FPM和Apache排查步骤,以及修复验证、临时缓解和应急响应方案。

2026.10.22

140

12

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
Microsoft Copilot官方手册

共0课时 | 0人学习

C# 教程
C# 教程

共94课时 | 22.4万人学习

ASP教程
ASP教程

共36课时 | 49.3万人学习