最近,安全研究机构 mindgard 在针对 cursor ide 开展深度安全评估过程中,意外发现了一个高危 0day 漏洞。该漏洞的危险性尤为突出:当用户在 windows 平台上打开一个内嵌恶意 git.exe 文件的代码仓库时,cursor ide 会在完全无提示、无需任何用户确认或操作的前提下,自动加载并执行该可执行文件。这一行为严重违背了基本的安全设计原则,迅速引发业界对 cursor 安全机制的普遍担忧。
作为当前主流的 AI 增强型集成开发环境,Cursor IDE 已拥有超 700 万活跃开发者及逾 5 万家企业的实际部署规模。然而,在如此关键的安全缺陷面前,其开发团队的响应节奏却异常迟滞。Mindgard 最早于 2025 年 12 月 15 日正式提交该漏洞报告,随后在长达六个月的时间内多次发起技术跟进与协调,但始终未获得实质性修复进展或明确处置时间表。更值得警惕的是,同期 Cursor 仍照常推送多个功能更新版本,而该风险点却持续存在于所有已发布版本中。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
漏洞的技术成因极为直接:Cursor 在初始化项目时,会按预设路径顺序查找本地 Git 二进制程序,其中明确包含对当前仓库根目录的扫描逻辑。一旦攻击者将伪装成 git.exe 的恶意载荷置于该位置,IDE 即会将其识别为合法 Git 工具并立即调用执行。为直观验证此风险,Mindgard 实际构建了一个 PoC 场景——将系统自带的 calc.exe(Windows 计算器)重命名为 git.exe 并置入目标仓库,结果 Cursor 在启动、刷新状态及执行 Git 相关操作时反复触发该文件,导致计算器窗口高频弹出、界面严重紊乱。
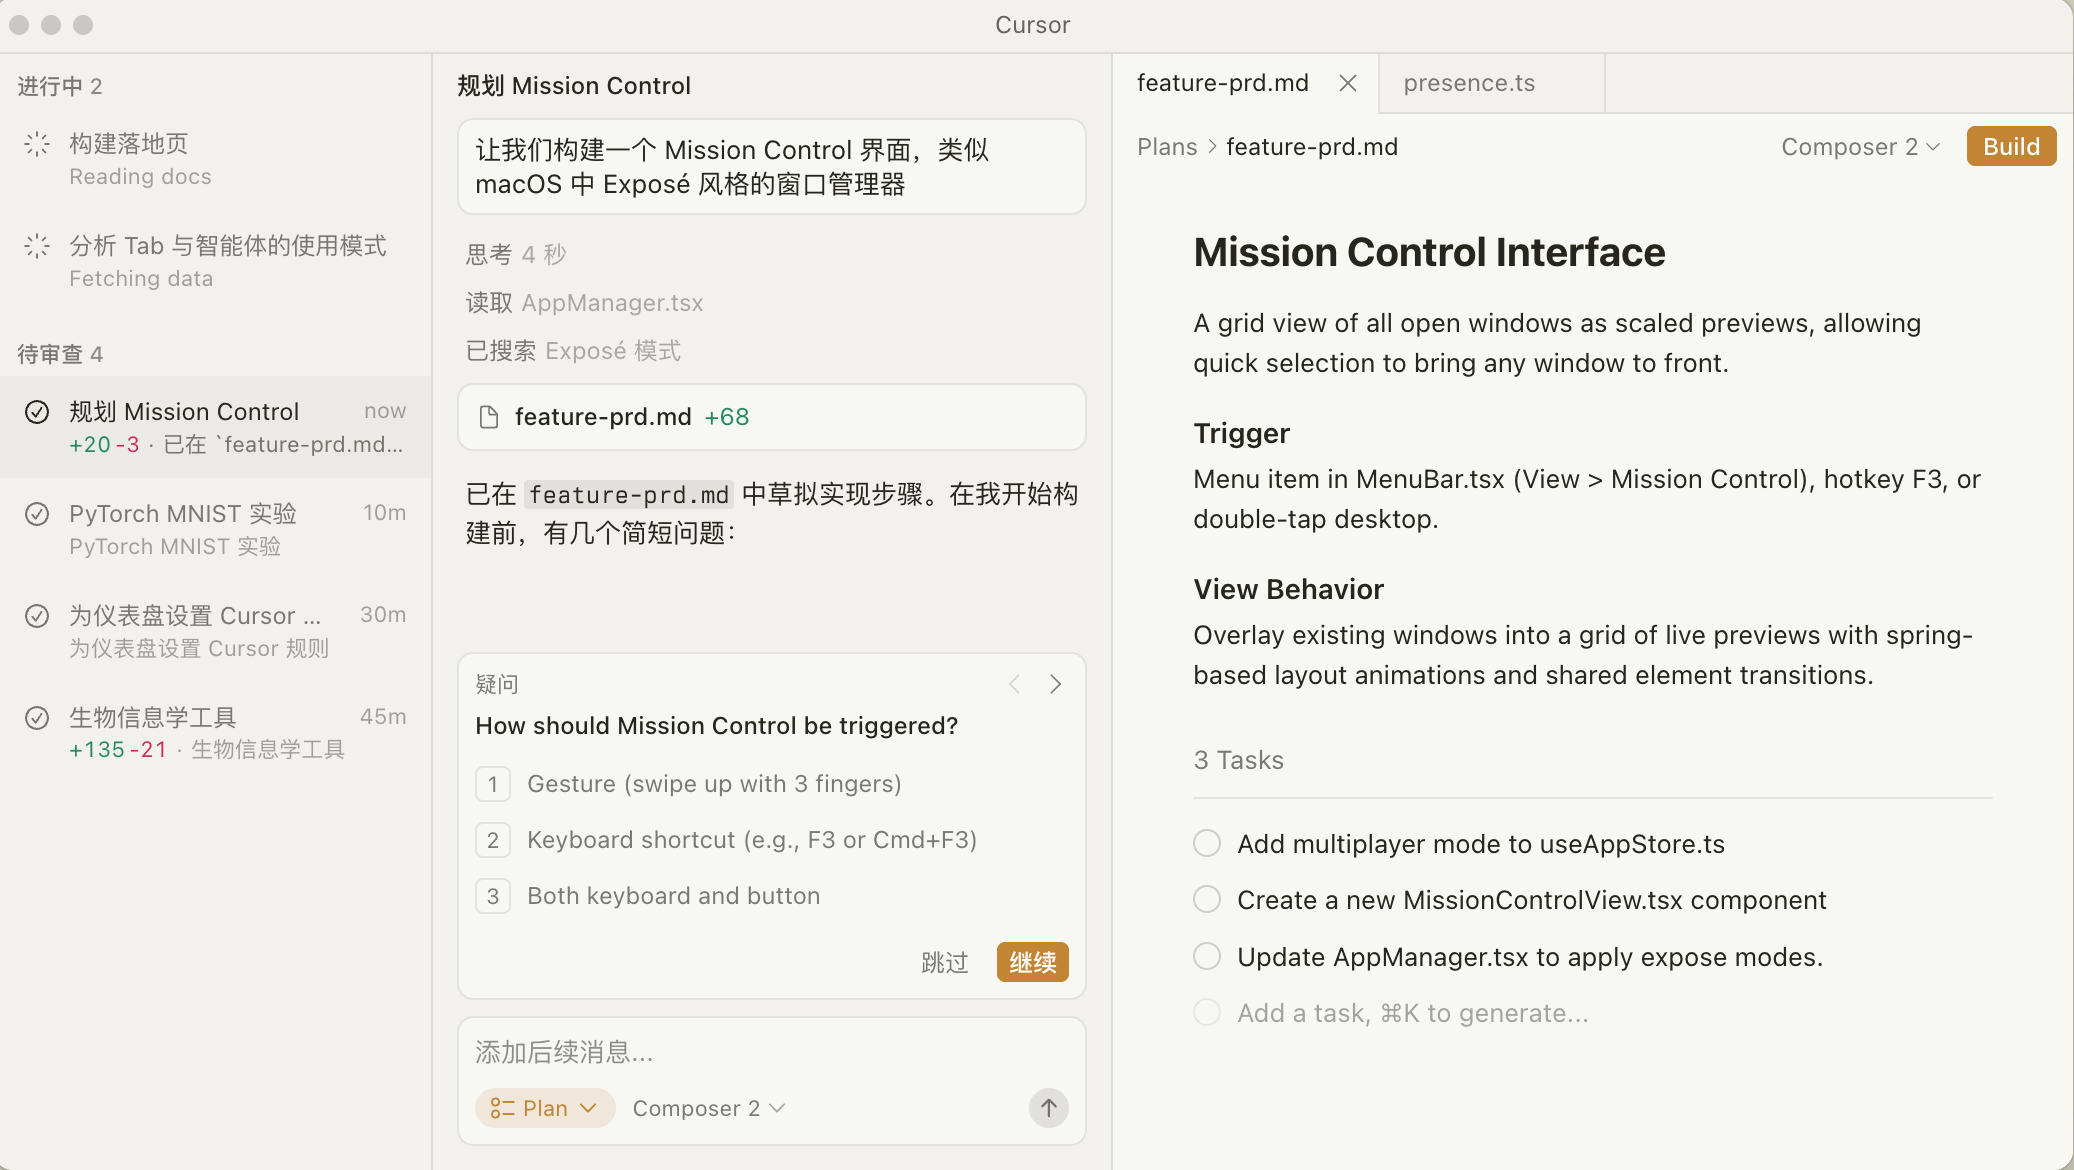
Agents 正在你的整个代码库中处理越来越复杂、运行时间更长的任务。本次版本引入了新的 agent 框架改进,以实现更好的上下文管理,并在编辑器和 CLI 中带来了许多提升使用体验的修复。
对现有用户而言,及时实施缓解措施刻不容缓。企业级用户建议由 IT 管理员启用 AppLocker 或 Windows Defender Application Control 等策略,严格限制从开发工作区目录运行未经签名的可执行程序;个人开发者则应在官方补丁发布前,优先选择在隔离虚拟机或受控沙箱环境中检出和浏览来源不明的代码仓库,最大限度降低本地系统被劫持的风险。
此次事件不仅暴露了 Cursor IDE 在可信执行边界管控方面的重大缺失,更折射出当前 AI 编程工具链在安全治理流程、响应时效性及用户透明度等维度存在的系统性短板。在威胁形态日趋隐蔽、攻击面持续扩大的当下,开发者亟需重新审视所依赖工具链的安全基线,并推动厂商建立更严谨、更敏捷的安全协同机制。