





今天起,ai不再借用你的工牌了。
6月23日,Anthropic正式推出Claude Tag——一位常驻Slack频道的AI团队成员。
它无需绑定任何人类账号,不依赖任何员工权限,拥有独立身份、专属账户与完整审计日志。
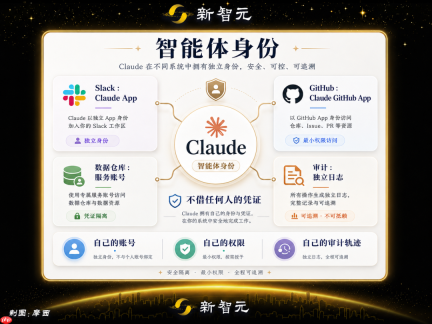
Anthropic将这一设计命名为智能体身份(agent identity)。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
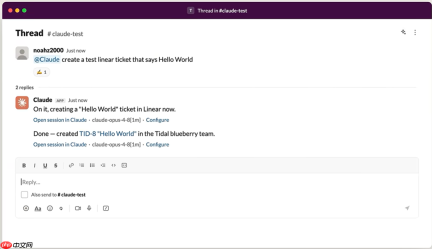
三位工程师加一位产品经理,在同一个Slack频道中协同排查问题。有人@了Claude,请它检索代码仓库、调取数据平台指标、并在GitHub上提交PR。
那么关键问题来了:AI该使用谁的权限?
用产品经理的?她没有代码仓库访问权;用某位工程师的?他可能缺少数据平台的部分权限。
答案是:都不合适。
当AI从“个人专属助手”进化为“团队共享协作者”,传统基于用户的身份与权限体系,在逻辑层面已然失效。
Anthropic给出的方案是:不借用任何人权限,直接为AI颁发一张专属工牌。
Slack里来了一位正式编制的AI
Claude Tag并非传统意义上的聊天机器人。
它是长期驻留在你Slack频道中的AI同事——具备独立账号、持续记忆与专属工具集。
每个频道仅部署一个Claude实例,所有成员共享同一AI,且全程可见其操作行为。
当你接手任务时,无需重复交代上下文,因为它早已通过持续参与频道对话完成学习。
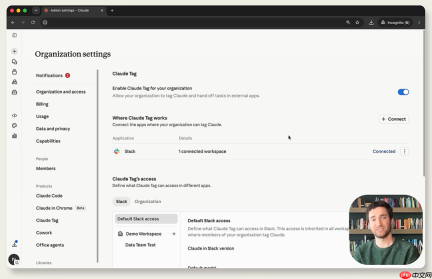
更值得关注的是它的「旁听模式」。
开启后,Claude会自主监控频道动态。当某条线程长时间无人响应、某个问题被搁置未跟进,它将主动介入,无需人工@触发。
例如周一早晨你打开Slack,发现上周五遗留的未处理问题,Claude已定位原因并等待你确认结果。
AI专属的数字身份
Claude Tag最根本的创新,并非功能表层,而是底层权限架构。
熟悉ChatGPT等AI助手的用户都清楚:它们接入的是你的Google Drive、GitHub或日历,运行在你的个人凭证之上。
而Claude Tag服务于多人协作场景——同一频道内多人轮番@它,该沿用谁的身份?
Anthropic的答案正是智能体身份。
Claude在每一个集成系统中,均拥有自己的注册账号。
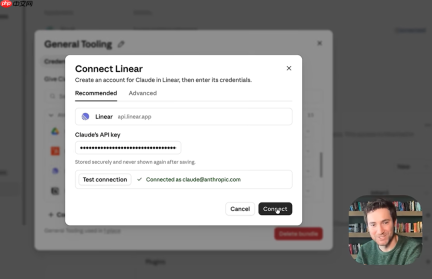
在Slack中,它以Claude App身份发送消息;
在GitHub中,它以Claude GitHub App身份发起Pull Request;
在数据仓库中,它使用管理员预设的服务账号执行查询。
全程不涉及任何人类凭证。
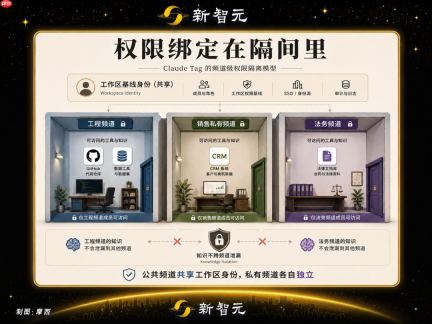
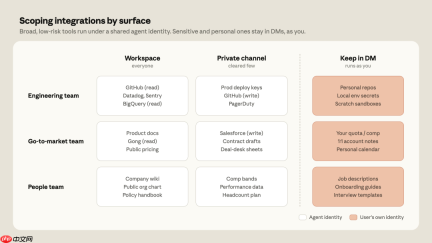
管理员可在工作区层级统一配置基础身份策略——Claude在所有系统中默认继承该配置;再按频道维度灵活覆盖:
工程频道开放GitHub与数据仓库权限;CRM相关权限则严格限定于销售私有频道;法务频道配备专属工具集。
不同私有频道各自拥有隔离身份,公共频道则共享工作区级身份。
Claude在法务频道中积累的知识,绝不会泄露至工程频道;你与Claude的私聊内容,也完全独立于团队频道,因DM走的是你个人claude.ai账号通道。

将 Claude Agent SDK 与 You.com HTTP MCP 服务器集成,支持 Python 和 TypeScript。当开发者提及 Claude Agent SDK、Anthropic Agent SDK 或将 Claude 与 MCP 工具集成时使用。
权限回收同样高效:只需撤销某一身份,Claude即刻在所有接入系统中同步退出。无需逐一核查数十个用户账号——毕竟AI从未使用过任何人类凭证。
目前,Claude Tag已面向企业版(每人每月$125)及团队版(每人每月$20年付)客户开放Beta测试,采用用量计费模式,底层模型为Opus 4.8。
你没有repo权限,但AI有
举例来说,如果你是产品经理,却无权访问GitHub代码库。
此时只需在工程频道中向Claude提问:“这个接口为何报错?”——它即可立即开展排查,因为该频道配置已授予Claude代码库访问权限。
过去你需要起身找工程师协助;如今AI替你完成这一步。
这意味着:权限不再依附于个体,而是锚定于协作空间。
工程频道赋予Claude代码库权限,则频道内所有成员均可通过Claude查阅代码——无论你本人是否拥有该权限。
对此,Anthropic评价道:看似反常,实则必要。
反常,因其挑战了安全从业者的直觉认知;
必要,因在多角色协作日益深化、AI自主性持续增强的现实下,以用户为中心的权限分配模型已无法支撑实际需求。
当然,配套管控机制亦已到位。
企业版支持RBAC(基于角色的访问控制),管理员可精细设定频道内哪些人有权@Claude;频道权限配置还可依据最低权限成员设定上限,确保最小权限原则落地。
Anthropic自身已在践行
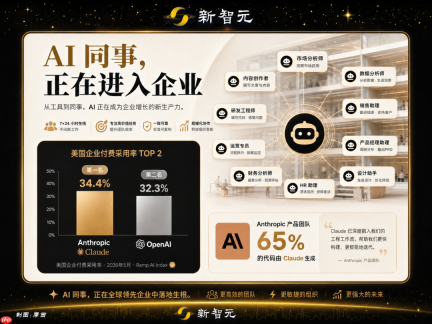
Anthropic产品团队已有65%的代码由Claude生成;截至今年5月,该比例已跃升至80%以上。
工程师日均合并代码量,达2024年的8倍之多。
“感觉像在管理一支团队,而非使用一个工具。”Boris Cherny坦言,自己已有半年未曾亲手编写代码。
对普通职场人而言,体验更为直观——
你在频道中随口一句:“这个数据看起来不对”,Claude便会自动前往数据仓库核查、定位异常点、生成修复代码,静待你审核。你未敲一行代码,任务却已闭环。
AI数量已达员工50倍,谁来统管?
当下,多数公司内部很可能已运行着数十个AI机器人。但它们由谁创建、权限由谁审批、是否已“离职”,往往无人能准确回答。
在大型企业中,此类非人类数字身份的数量,已是人类员工的50至80倍。
据Ramp 2026年5月统计,34.4%的美国企业已订阅Claude付费服务,超越OpenAI的32.3%。
而一旦Claude在某频道扎根半年,深度掌握团队上下文与协作习惯,更换AI相当于一切归零重启。
越来越多团队正面临开篇提出的难题——AI该用谁的权限?
Anthropic的答案已然明确:无需借用任何人,AI自有其工牌。
参考资料:
https://www.php.cn/link/f32abc0ed64aba2bb8d884ad3b6c85ef
本文来自微信公众号“新智元”,作者:ASI启示录,36氪经授权发布。


