





推荐用consistent_hash实现用户级稳定路由,如upstream中配置consistent_hash $arg_userid;其次可用map按id范围或标签分组;条件路由宜配合map避免if滥用,并需确保用户标识可信、设default兜底、加健康检查和日志追踪。
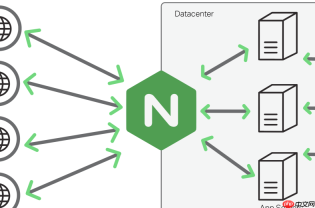
在 Nginx 代理中实现针对特定用户的请求路由,核心是让同一用户的所有请求稳定落到同一台后端服务上,同时兼顾集群伸缩时的平滑性。不依赖 session 粘滞(ip_hash 不可靠),而是基于用户身份标识做一致性哈希或条件映射。
用 consistent_hash 实现用户级稳定路由
这是最推荐的方式,适合用户 ID 明确且需长期稳定的场景(如网关分流、灰度发布):
- 在 upstream 块中启用一致性哈希:
upstream gateway_cluster {
consistent_hash $arg_userId;
server 172.16.10.1:8000;
server 172.16.10.2:8000;
server 172.16.10.3:8000;
} - 若用户 ID 在请求头中(如 X-User-ID),改用 $http_x_user_id;前端或上游服务需确保该头存在且可信
- 优势:增减节点仅影响约 1/N 的用户路由,避免全量抖动
用 map 指令做静态/规则化用户分组
适用于按用户 ID 范围、前缀、或业务标签做粗粒度分流(如 VIP 用户走专用集群):

- 定义映射关系:
map $arg_userId $upstream_group {
default "backend_normal";
~^100[0-9]{5}$ "backend_vip";
~^200[0-9]{5}$ "backend_partner";
} - 在 location 中引用:
location /api/ {
proxy_pass http://$upstream_group;
} - 注意:map 在请求解析早期执行,轻量高效;所有分支值必须与 upstream 名称完全一致
结合 header 或参数做简单条件路由
适合调试、小规模定向测试或临时策略:
- 用 if + $http_x_user_id 判断(不推荐高频使用,if 在 location 中有性能和语义限制):
if ($http_x_user_id = "12345") {
proxy_pass http://172.16.10.100:8000;
break;
} - 更稳妥的做法是配合 map,把 header 值转为变量后再 proxy_pass,避免 if 嵌套风险
- 也可从 URL 参数提取,如 $arg_uid,但需确保参数不被恶意篡改(建议配合签名或后端校验)
补充要点:安全与健壮性
真实生产环境不能只靠路由逻辑,还需配套措施:
- 用户标识需可信:优先由认证网关注入 X-User-ID 头,禁止客户端直接传参伪造
- 兜底策略:map 中必须设 default 分支,避免未匹配时 proxy_pass 变为空导致 502
- 健康检查:upstream 块中配置 health_check 或 max_fails/fail_timeout,保障故障自动剔除
- 日志可追溯:在 log_format 中加入 $arg_userId 或 $http_x_user_id,便于问题排查


