





nginx实现https平滑切换无需重启,只需nginx -s reload:先确认已启用--with-http_ssl_module模块,再配置listen 80与443 ssl共存、设置正确证书路径及权限,最后执行nginx -t校验并reload生效。
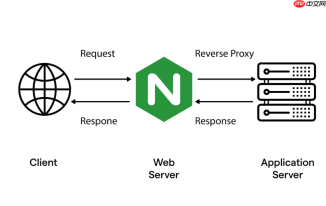
直接用 Nginx 实现 HTTPS 服务的平滑切换,核心不是“换协议”,而是“不中断地启用 HTTPS 并逐步收敛流量”。它通常发生在两种典型场景中:一是从 HTTP 升级为 HTTPS(如强制跳转、双协议共存);二是证书更新或 TLS 配置调整(如更换 CA、升级 TLS 版本、切换密钥)。整个过程无需重启 nginx 进程,全部通过 nginx -s reload 完成。
确保 HTTPS 基础能力就绪
先确认当前 Nginx 已编译并启用 SSL 模块:
- 运行
/usr/local/nginx/sbin/nginx -V 2>&1 | grep -o with-http_ssl_module,输出含该字符串即支持 HTTPS - 若无此模块,需重新编译安装(不能动态加载),属于前置工作,不属“平滑切换”范畴
- 准备好合法证书文件(
.crt)和私钥(.key),建议存放于统一目录如/etc/nginx/ssl/example.com/
配置双协议共存(HTTP + HTTPS)
这是平滑过渡的关键一步:让新旧访问方式同时可用,避免用户访问失败。

- 在同一个
server块中监听两个端口:listen 80;和listen 443 ssl; - 复用相同
server_name,例如server_name example.com; - HTTPS 部分必须包含完整 SSL 指令,如:
ssl_certificate /etc/nginx/ssl/example.com/fullchain.pem;<br>ssl_certificate_key /etc/nginx/ssl/example.com/privkey.pem;<br>ssl_protocols TLSv1.2 TLSv1.3;<br>ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;<br>ssl_prefer_server_ciphers off;
- HTTP 端口可加
return 301 https://$host$request_uri;引导用户跳转(非必须,但推荐)
执行平滑重载与验证
所有配置修改完成后,按顺序操作:
- 语法检查:
nginx -t—— 必须返回success才能继续 - 重载配置:
nginx -s reload或systemctl reload nginx - 验证 HTTPS 是否生效:
curl -I https://example.com应返回200且含Strict-Transport-Security头(如有配置) - 检查日志:
tail -f /var/log/nginx/error.log确认无 SSL 加载错误(如 PEM 格式错、权限不足、路径不存在)
证书更新与热替换(无需重启)
当需要更换证书(如 Let’s Encrypt 自动续期),只需:
- 将新证书和私钥覆盖到原路径(确保文件权限一致,如
chmod 600 *.key) - 执行
nginx -t && nginx -s reload - Nginx 会在 reload 时重新读取证书文件,worker 进程自动使用新证书处理后续 TLS 握手
- 已建立的 HTTPS 连接不受影响(仍用旧证书会话),新连接立即使用新证书


