





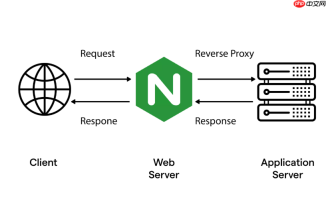
要让 Nginx 代理正确支持后端服务器运行在 IPv6 环境中,关键不是只改监听地址,而是确保请求能完整、准确地转发到 IPv6 后端,并保持协议一致性与头信息完整性。
确认后端服务已就绪
在配置 Nginx 前,请先验证后端服务本身是否真正可被 IPv6 访问:
- 后端服务器需已分配全局单播 IPv6 地址(如 2001:db8::100),而非仅 link-local(fe80::/10)或临时地址
- 用
curl -g http://[2001:db8::100]:3000在 Nginx 所在机器上直连测试,确认响应正常 - 检查后端防火墙(如
ufw或nftables)是否放行对应 IPv6 端口(如 TCP 3000)
配置 upstream 使用 IPv6 地址
Nginx 的 upstream 块必须显式使用方括号包裹 IPv6 地址,否则解析失败:
upstream backend_v6 {
    server [2001:db8::100]:3000;
    # 可选:添加 IPv4 备用节点实现双栈容灾
    server 192.168.1.50:3000 backup;
}
注意:不能写成 server 2001:db8::100:3000(缺少方括号),否则 Nginx 启动报错:invalid port while resolving hostname。
代理 server 块启用 IPv6 监听并正确转发
前端监听和后端转发需协同设置:

- 监听段加入
listen [::]:80和/或listen [::]:443 ssl,确保客户端可通过 IPv6 连入 -
proxy_pass必须指向已定义的 IPv6 upstream(如http://backend_v6),不建议直接写proxy_pass http://[...]—— 避免无法复用连接池与健康检查 - 保留必要头信息:
proxy_set_header X-Forwarded-For $remote_addr;中的$remote_addr在 IPv6 下自动为 IPv6 格式,无需额外处理
示例完整配置:
server {
    listen 80;
    listen [::]:80;
    server_name app.example.com;
<pre class="brush:php;toolbar:false;">location / {
    proxy_pass http://backend_v6;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
}
进阶:IPv6-only 后端 + IPv4 客户端兼容性
若后端仅支持 IPv6,但你仍需服务 IPv4 客户端(常见于云环境),Nginx 会自动完成协议转换 —— 前提是 Nginx 主机本身已启用 IPv6 协议栈且路由可达:
- 运行
ip -6 addr确认宿主机有有效 global IPv6 地址 - 检查
sysctl net.ipv6.conf.all.disable_ipv6返回 0(即未禁用) - Docker 用户需确认容器启动时加了
--sysctl net.ipv6.conf.all.disable_ipv6=0,并挂载 IPv6 网络(如docker network create --ipv6 --subnet fd00:dead:beef::/64 mynet)





