





nginx是高可用架构中前端流量的第一道守门人和调度中枢,位于osi七层模型应用层,承担统一入口、健康探测、故障缓冲、https终结及安全策略执行等关键职能,须与keepalived协同实现主机级与应用级双保险高可用。
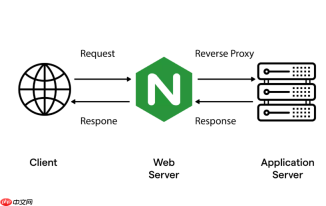
Nginx 在高可用架构中不是“后台支撑”,而是**前端流量的第一道守门人和调度中枢**。它不直接决定系统是否高可用,但所有高可用能力都必须通过它来落地和生效。
核心位置:七层入口网关
在典型的高可用 Web 架构中(如 Nginx + Keepalived + 多台后端服务),Nginx 处于 OSI 模型第 7 层(应用层),是用户请求最先触达的组件。它的上游是用户或 CDN,下游是真实业务服务器集群。这意味着:
- 所有健康检查、故障转移、限流熔断等高可用策略,都要在 Nginx 配置中定义或触发;
- Keepalived 管理的是 VIP(虚拟 IP)漂移,但真正承接流量、处理 HTTPS、转发请求、做负载均衡的,是 Nginx;
- 没有 Nginx,Keepalived 只能实现 IP 切换,无法完成请求路由、协议转换、缓存加速等关键动作。
关键作用:不止是反向代理
Nginx 在高可用体系里承担多重角色,远超传统“代理”定位:

- 流量入口统一出口:对外只暴露一个 VIP 或域名,隐藏后端拓扑变化,扩容缩容、机器下线对用户透明;
-
主动健康探测:通过
proxy_next_upstream和health_check(配合 upstream 模块)实时感知后端节点状态,自动摘除异常实例; -
故障缓冲与降级:当后端全部不可用时,可配置
error_page 502 503 504 /maintain.html返回友好页面,避免直接报错; - 与 Keepalived 协同形成双保险:Keepalived 解决 Nginx 进程所在主机宕机问题(主机级 HA),Nginx 自身则解决后端服务级故障(应用级 HA);
- 安全策略执行点:HTTPS 终结、WAF 规则、IP 黑白名单、请求限速等,都在 Nginx 层集中控制,保障高可用的同时不牺牲安全性。
不能替代的边界:它不负责什么
需要明确 Nginx 的职责边界,避免误用导致高可用失效:
- 它不管理服务器硬件或操作系统故障——这是 Keepalived 或云平台 HA 服务的事;
- 它不持久化业务数据或协调分布式事务——那是数据库或中间件的范畴;
- 它不自动扩缩容后端实例数量——需配合 Kubernetes 或运维脚本实现;
- 单台 Nginx 仍是单点,必须搭配 Keepalived/VRRP 才构成完整高可用闭环。
简单说:Nginx 是高可用架构的“手”和“眼”,负责接流量、看状态、做决策、转请求;而 Keepalived 是“腿”,负责在主节点倒下时,立刻把这双手挪到另一台健康的机器上继续工作。两者缺一不可。





