





优化nginx带宽利用率需四步:启用gzip压缩(min_length 1024、指定类型、等级6);合理配置缓存(静态资源设expires 1m,html/api用no-cache+etag,反向代理启proxy_cache);升级协议栈(强制http/2/http/3、tlsv1.2+及高效加密套件);控制非核心流量(日志轮转、内部接口限速、精简模块)。
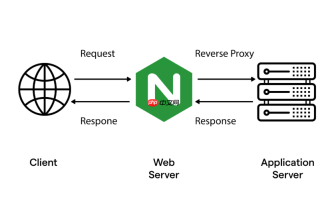
优化 Nginx 的网络接口带宽利用率,关键在于减少无效传输、提升单次传输效率、避免带宽被低效连接或日志等后台行为挤占。硬件带宽是固定的,真正决定“用得值不值”的是软件层的配置逻辑。
启用高效压缩降低传输体积
Gzip 是最直接有效的带宽节省手段,尤其对文本类资源效果显著:
- 只对大于 1KB 的响应启用压缩(gzip_min_length 1024),避免小文件压缩反而增大开销
- 明确指定压缩类型:text/plain、text/css、application/javascript、application/json,不盲目扩大范围
- 压缩等级设为 6(gzip_comp_level 6),平衡 CPU 开销与压缩率,过高(如 9)收益递减且拖慢响应
用缓存策略减少重复传输
带宽浪费常发生在相同资源被反复拉取。合理设置缓存头,让浏览器和中间代理“记住”内容:

- 静态资源(图片、字体、图标)设短时效但公开可缓存:expires 1m; add_header Cache-Control "public"
- HTML 或 API 响应可用 Cache-Control: no-cache 配合 ETag,实现协商缓存,不传正文只校验
- 反向代理场景下启用 proxy_cache,把后端稳定响应缓存在 Nginx 本地,避免每次穿透到上游
升级协议栈释放连接潜力
TCP 连接本身有握手、队头阻塞、头部冗余等开销。协议升级能系统性提升带宽使用效率:
- HTTPS 站点必须启用 HTTP/2(listen 443 ssl http2),利用多路复用和头部压缩,单连接并发处理多个请求
- 高延迟或移动网络优先考虑 HTTP/3(QUIC),基于 UDP 减少重传延迟,需配合内核 UDP 缓冲调优(net.core.rmem_max=2500000)
- 禁用 TLSv1.0/v1.1,强制 TLSv1.2+ 和 AES-GCM/ChaCha20 加密套件,缩短握手轮次,降低首字节延迟
控制非核心流量占用
日志、监控、管理接口等非业务流量容易悄悄吃掉带宽:
- 用 logrotate 限制 Nginx 日志大小和保留周期,避免日志文件膨胀导致磁盘 I/O 拖累网络栈
- 对健康检查、Prometheus metrics 等内部接口,用 limit_rate 限速(如 limit_rate 10k),防止突发扫描打满带宽
- 关闭不必要的模块(如未用 WebDAV、FLV 支持),精简二进制体积和内存驻留,间接释放 CPU 资源用于网络处理





