





应为每个租户单独配置限流zone、连接限制、路由识别、日志路径及上游服务,实现资源、可观测性与故障的完全隔离。
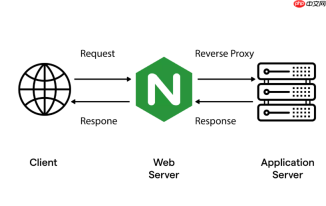
优化 Nginx 在多租户环境下的资源隔离策略,核心在于避免“一套配置打天下”,转而按租户维度拆解路由、限流、日志和安全响应,让每个租户拥有可度量、可审计、不互相干扰的运行边界。
按租户划分独立的限流与连接控制
共用限流 zone(如 zone=global:10m)会导致租户间争抢配额。应为每个租户单独定义 zone,并绑定到对应 server 或 location 块:
- 在
http块中声明:limit_req_zone $binary_remote_addr zone=tenant_a:10m rate=80r/m; - 在租户专属
server块内启用:limit_req zone=tenant_a burst=40 nodelay; - 并发连接也需隔离:
limit_conn_zone $binary_remote_addr zone=conn_a:10m;+limit_conn conn_a 25; - 对高频 API 路径(如
/api/v1/analyze)可叠加路径级限流,防止内部接口被单租户刷爆
租户识别必须前置校验与标准化
不能依赖后端鉴权兜底——Nginx 应在第一层就拒绝非法租户标识。以子域名方式为例:

- 用正则提取:
server_name ~^(?<tenant>[a-z0-9\-]+)\.api\.example\.com$;</tenant> - 立即校验合法性:
map $tenant $valid { default 0; "~^[a-z0-9\-]{3,16}$" 1; },再用if ($valid = 0) { return 400; } - 禁止透传未经校验的值:
proxy_set_header X-Tenant-ID $tenant;仅在确认合法后执行 - 对路径前缀(如
/t/b/)或 header(X-Tenant-ID)方式,同样用map预定义白名单,非法值直接return 400
日志与响应头实现租户上下文显性化
隔离不仅是功能隔离,更是可观测性隔离。所有输出都应携带租户标识:
- 自定义日志格式,固定包含租户字段:
log_format tenant_log '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" "$http_x_tenant_id" "$tenant";' - 每个租户
server块使用独立日志路径:access_log /var/log/nginx/tenant-b-access.log tenant_log; - 响应头注入租户信息:
add_header X-Tenant-Name "tenant-b"; - 按租户差异化配置安全头,例如 CSP 策略:
add_header Content-Security-Policy "default-src 'self'; img-src 'self' https:;";
上游调度与故障隔离需物理分离
租户流量不能共享同一 upstream 池,否则节点故障或过载会波及多个租户:
- 为每个租户定义专属
upstream块,只包含其授权后端地址:upstream tenant_c_backend { server 10.0.2.10:8080 max_fails=2 fail_timeout=30s; } - 在对应
server中明确指定:proxy_pass http://tenant_c_backend; - 启用
least_conn或ip_hash,确保租户请求稳定落在自有池内,不跨池漂移 - 禁用
backup或通用 fallback 节点,防止故障时自动切到其他租户资源池





