





nginx反向代理通过“接管—改写—转交—回传”实现无感请求转发,依赖proxy_pass斜杠规则处理路径、显式设置头部传递真实信息,并借助upstream实现多后端负载均衡。
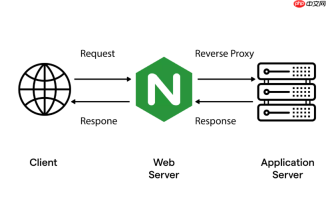
Nginx 的内部请求转发机制,本质是它作为反向代理时对 HTTP 请求的“接管—改写—转交—回传”全过程。它不改变用户感知,也不暴露后端细节,而是靠配置规则在内存中完成路径映射、头信息增强和目标分发。
转发不是跳转,而是代劳
用户访问 https://api.example.com/user,Nginx 收到请求后,并不告诉浏览器“去别处找”,而是自己悄悄去后端 http://127.0.0.1:3000/user 拿数据,再把响应原样返回给用户。地址栏不变,连接始终在用户和 Nginx 之间,后端完全不可见。
这区别于 301/302 跳转(显性转发):后者会触发浏览器重定向,URL 变更;前者是纯服务端行为,用户无感。
路径处理的关键在 proxy_pass 末尾斜杠
location 块匹配路径后,如何拼接转发地址,取决于 proxy_pass 是否以 / 结尾:

- location /api/ { proxy_pass http://backend/; } → 访问 /api/users 转发为 /users(前缀 /api/ 被剥离)
- location /api/ { proxy_pass http://backend; } → 访问 /api/users 转发为 /api/users(路径原样保留)
- 用正则匹配时(如 location ~ ^/v1/(.*)$),proxy_pass 不能结尾带 /,需配合 $1 显式构造路径
头部信息必须手动补全
后端服务常依赖 Host、客户端 IP、协议类型等信息做路由或鉴权。但 Nginx 默认转发时会丢弃或覆盖原始头,所以必须显式设置:
- proxy_set_header Host $host:避免后端因 Host 不匹配返回 400
- proxy_set_header X-Real-IP $remote_addr:传递真实客户端 IP(非 Nginx 本机 IP)
- proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for:链式记录经过的代理 IP
- proxy_set_header X-Forwarded-Proto $scheme:让后端知道原始是 HTTP 还是 HTTPS
多后端分发靠 upstream + 策略
当后端不止一台,Nginx 用 upstream 块定义服务器组,再通过不同策略决定由谁响应:
- 轮询(默认):依次轮流分发
- weight=2:权重越高,分配请求越多(如 weight=3 的机器承担约一半流量)
- ip_hash:同一 IP 总落到同一台后端,适合有会话状态的场景
- least_conn:优先交给当前活跃连接最少的服务器
这些策略都在 upstream 块内声明,proxy_pass 直接引用该组名即可生效。





