





政企Nginx缓存需构建“可分级、可隔离、可验证、可兜底”体系:一、按敏感度与更新节奏分层隔离缓存区;二、缓存键嵌入业务维度(如dept_id、region)防混淆;三、PURGE主动刷新+stale被动容错保强一致;四、后端故障时缓存升权为只读服务并后台静默更新。
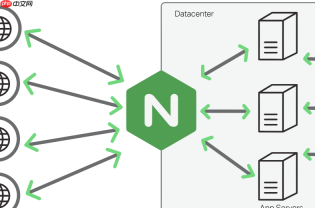
要让Nginx缓存集群稳定承载政企系统高频静态化请求(如政策文件、公示信息、组织架构页、证书模板等),核心不是堆机器,而是构建“可分级、可隔离、可验证、可兜底”的缓存体系。政企场景对一致性、合规性、审计性和故障容忍要求极高,不能简单套用电商或内容站的缓存策略。
一、缓存分层与区域隔离:按业务敏感度和更新节奏切分
政企系统中静态内容并非全部“静态”——有的数年不变(如法律法规原文),有的按月发布(如季度统计公报),有的需实时同步(如领导任免公告)。统一缓存会引发过期风险或资源浪费。
- 用多个 keys_zone定义独立缓存区,例如:
proxy_cache_path /data/cache/law levels=1:2 keys_zone=LAW:50m inactive=365d max_size=5g;proxy_cache_path /data/cache/notice levels=1:2 keys_zone=NOTICE:20m inactive=7d max_size=2g; - 在 location 中显式绑定对应 zone:
location /static/law/ { proxy_cache LAW; proxy_cache_valid 200 365d; }location /static/notice/ { proxy_cache NOTICE; proxy_cache_valid 200 7d; } - 禁止跨 zone 共享缓存键,避免低频内容挤占高频资源空间
二、缓存键设计:强制业务维度唯一,杜绝身份混淆
政企系统常含多租户、多角色、多地域访问,若缓存键仅含 URI,极易导致 A 单位看到 B 单位的定制化页面(如带单位水印的PDF下载页)。

- 缓存键必须嵌入可识别的业务上下文,例如:
proxy_cache_key "$host$request_uri$arg_dept_id$cookie_region";
(部门ID + 地域标识作为键的一部分) - 对含登录态的静态资源(如个人办事指南PDF),建议加
$cookie_sessionid或$http_authorization;但更推荐前端分离:静态资源走无状态 CDN,个性化内容由 JS 异步加载 - 禁用默认键
$scheme$proxy_host$request_uri——它不感知政企常见的 URL 参数语义(如?version=2024)
三、强一致性保障:主动刷新 + 被动失效双机制
政企系统不允许“等缓存自然过期”。文件更新后,用户必须秒级可见最新版,尤其涉及法规废止、政策调整等关键场景。
- 配置
proxy_cache_purge模块(需编译时启用),提供 HTTP PURGE 接口:location ~ /purge(/.*) { allow 127.0.0.1; allow 192.168.10.0/24; deny all; proxy_cache_purge LAW $host$1$is_args$args; } - 后端发布系统在生成新文件后,自动调用
curl -X PURGE http://nginx/purge/static/law/2024-annex.pdf - 同时保留
proxy_cache_use_stale updating,确保 purge 过程中旧缓存仍可服务,不出现 502
四、高可用兜底:故障时缓存不降级,反而升权
政企系统严禁“后端挂了就报错”。当上游应用集群不可用时,Nginx 缓存应成为最后防线,甚至承担只读服务职责。
- 启用
proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504,允许返回过期缓存 - 配合
proxy_cache_background_update on,后台静默刷新,用户无感知 - 对关键静态资源(如首页 banner、政策摘要页),设置
proxy_cache_valid 200 302 30d,即使后端失联,也能持续服务 30 天 - 监控项必须包含:
$upstream_cache_status中的STALE占比——若该值持续 >5%,说明后端健康度已跌破阈值,触发告警





