





fs.file-max 是系统级文件描述符总数上限,虽不直接控制网关缓存,但为 Nginx 等反向代理的连接、SSL、日志、缓存文件等提供必要句柄资源;需结合 limits.conf、worker 配置与监控协同调优。
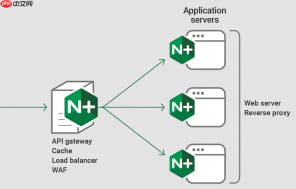
调优 fs.file-max 本身不直接作用于“网关文件缓存”,因为 Linux 内核中并不存在名为“网关文件缓存”的标准子系统。但如果你指的是反向代理网关(如 Nginx、Envoy、Traefik)在高并发下频繁打开文件(日志、SSL证书、静态资源、临时上传文件等)导致的文件描述符瓶颈,那么 fs.file-max 就是关键前置保障——它决定了整个系统能支撑多少并发文件句柄,进而影响网关能否稳定维持大量连接与缓存操作。
明确 fs.file-max 的定位与约束
fs.file-max 是全局上限,不是为某个进程或服务单独分配的资源。所有进程打开的文件(含 socket、管道、设备节点等)都计入该总数。网关类服务往往同时持有:
- 大量客户端连接(每个 TCP 连接占用至少 1 个 fd)
- 后端上游连接(同样消耗 fd)
- 打开的 SSL 证书、密钥、配置模板
- 缓存元数据文件(如 Nginx 的
proxy_cache_path下的缓存索引、临时文件) - 访问日志、错误日志的写入句柄(尤其启用按小时/大小轮转时)
一旦总使用量逼近 fs.file-max,新连接将被拒绝,表现为“Too many open files”或 502/503 错误,缓存读写也可能失败或阻塞。
协同网关运行的实际调优步骤
不能只改一个值,需结合监控、网关配置和用户级限制同步调整:

-
先观察真实压力:执行
cat /proc/sys/fs/file-nr,输出形如123456 0 2000000,其中第一个数是已分配句柄数,第三个是fs.file-max当前值。用watch -d 'cat /proc/sys/fs/file-nr'持续观察峰值是否接近上限 -
估算网关需求:以 Nginx 为例,单 worker 进程默认最多打开
worker_connections个连接;若设为 10240,且有 8 个 worker,则仅连接就需约 8×10240 = 81920 句柄。再加日志、缓存文件、SSL 文件等,建议预留 2–3 倍余量 -
设置合理值:例如 16GB 内存服务器,可设
fs.file-max = 2097152(约 200 万),既满足高并发,又避免单句柄 1–4KB 内存开销挤占过多 RAM -
同步放开用户级限制:修改
/etc/security/limits.conf,为运行网关的用户(如www-data或nginx)添加:www-data soft nofile 1048576<br> www-data hard nofile 1048576
并确认服务以该用户启动,且未被 systemd 的LimitNOFILE覆盖(必要时在 service 文件中显式设置)
与文件缓存行为的间接协同点
虽然 fs.file-max 不控制缓存策略,但它影响缓存能否高效落地:
- Nginx 的
open_file_cache会缓存文件句柄本身——若系统 fd 总数不足,该缓存命中反而可能因无法复用句柄而失效 - 当缓存目录(如
/var/cache/nginx)下文件极多时,目录遍历、stat、open 等操作频次上升,更依赖充足 fd 余量 - 某些网关在启用磁盘缓存时会预分配或轮询打开缓存文件,fd 不足会导致缓存降级为纯内存或完全关闭
因此,调大 fs.file-max 是让网关缓存“敢用、能用、稳用”的基础设施前提,而非替代 open_file_cache 或 proxy_buffering 等缓存参数本身。
验证与长期维护建议
完成配置后,务必验证生效且无副作用:
- 执行
sysctl -p加载,并用sysctl fs.file-max确认值已更新 - 重启网关服务,再检查其进程的 fd 使用量:
lsof -p $(pgrep nginx) | wc -l(或对应进程名) - 压测期间持续监控
/proc/sys/fs/file-nr和free -h,确保内存未因 fd 元数据膨胀而紧张 - 将
fs.file-max值纳入配置管理(Ansible/Chef)和容量规划文档,随网关实例规模线性扩容








