





proxy_hide_header可移除server、x-powered-by等敏感响应头以降低攻击面,但须置于proxy_pass后、按location/server块单独配置,且需配合server_tokens off、proxy_set_header server ""及自定义错误页等闭环措施。
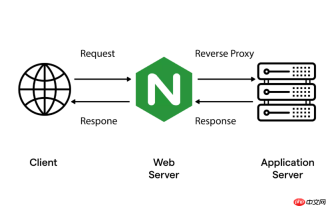
直接用 proxy_hide_header 可以有效移除后端返回的敏感响应头,比如 Server、X-Powered-By、X-AspNet-Version 等,防止攻击者通过这些字段识别技术栈和版本,从而缩小攻击面。但它不是“一配就灵”的开关,必须位置正确、组合得当,否则容易漏掉关键指纹。
哪些响应头最该优先隐藏
这些头在真实环境中高频泄露后端信息,建议逐项检查并清理:
-
Server:后端实际使用的服务器类型与版本,如
Tomcat/9.0.83、Apache/2.4.52、Microsoft-IIS/10.0 -
X-Powered-By:暴露语言或框架,如
Express、PHP/8.1、Spring Boot/3.1.0 -
X-Application-Context:Spring Boot 默认带环境标识,如
application:prod - X-AspNet-Version、X-AspNetMvc-Version:.NET 应用暴露运行时版本
- X-Runtime、X-Debug-Token:虽不直接标版本,但可能辅助行为分析或调试入口探测
配置时必须遵守的关键规则
这个指令看似简单,但写错位置或方式就会完全失效:

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
- 必须放在
proxy_pass之后,否则 Nginx 不会处理它 - 只在当前
location或server块内生效,http块中声明无效,子块需单独配置 - 每行只能屏蔽一个头,不支持逗号分隔或通配符(如
proxy_hide_header X-*;是非法的) - 大小写不敏感,但推荐使用标准命名(如
Server而非server),避免歧义 - 对多个同名头(如两个
X-Trace-ID)会全部移除,无需额外处理
单靠 proxy_hide_header 远不够,要配套闭环治理
隐藏响应头只是第一步,真正安全需要多层协同:
- 用
server_tokens off;关闭 Nginx 自身的Server版本输出(通常放在http块) - 加
proxy_set_header Server "";主动清空残留的Server头,比单纯 hide 更彻底 - 统一用
add_header设置安全头,例如:add_header X-Content-Type-Options nosniff;add_header Strict-Transport-Security "max-age=31536000; includeSubDomains"; - 注意错误页风险:Spring Boot 的 Whitelabel 页面、Nginx 默认 502 页面等可能硬编码版本信息,需自定义错误页或关闭相关功能
验证是否真正生效的实用方法
改完配置别急着上线,务必实测确认:
- 用
curl -I https://your-domain.com/api查看原始响应头,确认目标字段已消失 - 浏览器打开开发者工具 → Network → Headers,检查「Response Headers」区域
- 特别注意接口路径(如
/actuator/health)或错误状态码(如 404、500)下的响应,这些地方常被忽略 - 如果仍看到敏感头,先排查是否被后端动态写入响应体(如 HTML 中的
<meta>标签),这类情况proxy_hide_header无能为力





