





Nginx的limit_req指令基于漏桶算法实现轻量高效限流,通过limit_req_zone定义共享内存区和速率,limit_req启用并配置burst、nodelay等参数,支持IP、用户ID、路径等多维精准控制,并需平衡削峰与用户体验。
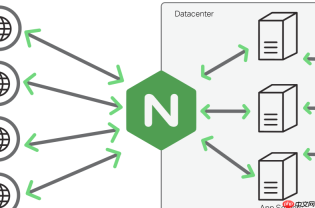
Nginx 的 limit_req 指令是实现接口防刷和流量削峰最轻量、高效的方式之一,无需引入额外组件,直接在反向代理层完成速率控制。关键在于理解其背后的“漏桶算法”机制,并合理配置令牌桶参数。
理解 limit_req 的工作原理
limit_req 基于漏桶(Leaky Bucket)模型:每秒按固定速率“漏出”请求(即允许通过),同时以设定速率往桶里“注入”令牌;每个请求需消耗一个令牌,桶满则后续请求被延迟或拒绝。它不是简单计数器,而是带平滑缓冲的限流机制,天然具备削峰能力。
核心依赖两个指令配合使用:
-
limit_req_zone:定义共享内存区域,声明限流维度(如 $binary_remote_addr)、桶大小(zone=xxx)和令牌填充速率(rate=5r/s) -
limit_req:在 server 或 location 块中启用该 zone,并设置突发容量(burst)、是否延迟(nodelay)等行为
基础防刷配置示例
针对单 IP 防暴力调用,常见配置如下:
http {
    limit_req_zone $binary_remote_addr zone=ip_limit:10m rate=10r/s;

    server {
        location /api/login {
            limit_req zone=ip_limit burst=20 nodelay;
            proxy_pass http://backend;
        }
    }
}
说明:

-
zone=ip_limit:10m:分配 10MB 共享内存,可存储约 16 万个 IP 的状态(每个约 64 字节) -
rate=10r/s:每秒最多新增 10 个令牌,即长期平均限速为 10 QPS -
burst=20:桶容量为 20,允许瞬时突发 20 个请求(超出部分排队或丢弃) -
nodelay:不延迟请求,超出 burst 的直接返回 503;去掉则排队等待令牌,可能造成请求堆积
精准控制不同接口的限流策略
可通过变量组合实现多维度限流,例如区分用户身份或接口类型:
- 按用户 ID(需后端透传):
limit_req_zone $arg_uid zone=user_limit:10m rate=5r/s - 按 API 路径分级:
limit_req_zone $uri zone=path_limit:10m rate=100r/m(每分钟 100 次) - 组合限流(IP + 接口):
limit_req_zone "$binary_remote_addr$uri" zone=ip_path:10m rate=3r/s
注意:变量值需稳定且长度可控,避免哈希冲突或内存浪费;$binary_remote_addr 比 $remote_addr 更节省空间。
削峰与用户体验的平衡技巧
单纯限流易引发前端报错,建议配合以下实践提升健壮性:
- 对非核心接口(如搜索、列表)设宽松限流(如 30r/m),核心操作(如支付、提交)设严格限制(如 5r/m)
- 用
limit_req_status 429统一返回 429 Too Many Requests,便于前端识别并做退避重试 - 结合
limit_conn控制并发连接数,防止慢连接耗尽资源 - 监控
limit_req拒绝日志(limit_req_log_level error),及时发现异常流量模式
不复杂但容易忽略:漏桶的“漏出”是匀速的,所以 burst 不是越多越好——过大的 burst 会削弱削峰效果,建议设为 rate 的 2~3 倍,兼顾突发容忍与平滑性。


