






WordPress反向代理HTTPS重定向循环的根源是后端误判HTTP请求为不安全而强制跳转HTTPS;解决关键是Nginx透传X-Forwarded-Proto头,并在wp-config.php中通过$_SERVER['HTTPS']='on'或is_ssl()函数增强识别。
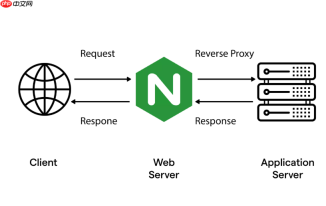
核心问题在于:反向代理(如 Nginx)终止 HTTPS 后,以 HTTP 转发请求给后端 PHP 应用(如 WordPress),而后端却误判为不安全连接,主动发起 301 https://... 重定向,浏览器再发 HTTPS 请求 → 代理再解密转发 → 循环开始。
确保后端识别真实协议(X-Forwarded-Proto)
这是最关键的一步。Nginx 必须把用户原始访问协议(HTTP/HTTPS)通过请求头明确告诉后端:
- 在
location块中添加:proxy_set_header X-Forwarded-Proto $scheme; - 同时透传 Host 头:
proxy_set_header Host $host;(避免后端生成错误的跳转域名) - 其他建议头(增强兼容性):
X-Real-IP、X-Forwarded-For、X-Forwarded-Host
修正 WordPress 的协议感知逻辑
仅靠请求头还不够,WordPress 需主动信任这些头信息。推荐在 wp-config.php 文件顶部( 之后)加入:
if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && $_SERVER['HTTP_X_FORWARDED_PROTO'] === 'https') {
    $_SERVER['HTTPS'] = 'on';
}
或者更简洁通用的方式(适配 Nginx Proxy Manager 等常见场景):

SEO关键词密度优化与页面审计技能。使用场景:①提供页面路径与关键词进行SEO优化;②提升页面关键词密度;③提升搜索引擎排名;④进行SEO审计(meta标签、OG、hreflang等)。触发词:关键词密度、SEO优化、关键词优化等。
if ($_SERVER['HTTP_X_FORWARDED_PROTO'] ?? '' === 'https') {
    $_SERVER['HTTPS'] = 'on';
}
⚠️ 注意:数据库中的 siteurl 和 home 必须设为最终对外的 HTTPS 地址(如 https://example.com),不能写成 http:// 或带端口的地址(如 https://example.com:8443),否则仍可能触发跳转。
禁用或重写后端返回的 Location 头
即使后端生成了错误的绝对跳转地址(如 Location: http://localhost:8080/login),Nginx 也能在响应发出前修正它:
- 关闭自动重写(默认行为):
proxy_redirect off; - 或主动重写所有 HTTP 跳转为当前协议+域名:
proxy_redirect ~^http://[^/]+(/.*)$ $scheme://$host$1; - 若后端固定返回某内部地址,可精准替换:
proxy_redirect http://127.0.0.1:8000/ https://$host/;
检查固定链接与 Nginx rewrite 规则一致性
WordPress 启用自定义固定链接(如 /postname/)后,需 Nginx 正确将“不存在的路径”交由 index.php 处理,否则可能因 404 触发插件或主题的备用跳转逻辑,间接加剧循环:
- 在对应
location /块中添加:try_files $uri $uri/ /index.php?$args; - 若 WordPress 安装在子目录(如
/blog),需同步调整:try_files $uri $uri/ /blog/index.php?$args; - 避免使用
if指令做 rewrite(Nginx 官方不推荐),优先用try_files
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





