oauth2权限范围应用指南
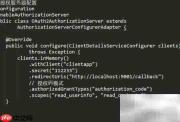
1、在授权服务端配置客户端基本信息,涵盖客户端标识(client_id)、客户端密钥(client_secret)、重定向URI(redirect_uri)、授权模式以及可访问的权限范围(scope)。
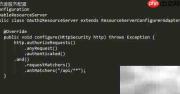
2、明确需要进行OAuth2权限校验的API接口路径,并为其绑定对应的作用域(scope)策略。
3、用户浏览器向授权端点发起GET请求,携带client_id、redirect_uri、response_type=code及scope等必要参数,以换取临时授权码(authorization code)。
4、系统跳转至登录页,用户输入账号与密码完成身份认证;该认证由Spring Security框架接管,相关凭证配置位于application.properties中。
5、使用上一步获取的授权码,向令牌端点发起POST请求,换取受保护资源访问所需的访问令牌(access_token)。

6、调用受保护接口时,在HTTP请求头中添加Authorization字段,值为"Bearer {access_token}",完成最终的权限校验流程。