





开启HTTP/2后Nginx静态资源映射无需改动,但必须启用HTTPS、ALPN及正确配置listen 443 ssl http2;路径仍由alias/root控制,推荐alias避免拼接错误;可优化压缩、缓存与响应头以提升交付效率。
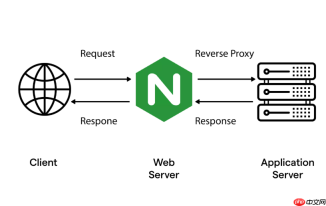
开启 HTTP/2 后,Nginx 的静态资源目录映射本身并不需要额外改动,但需确保底层配置兼容 HTTP/2 特性(如 TLS、ALPN 协商),且静态资源服务逻辑保持高效。关键在于:HTTPS 是 HTTP/2 的事实前提,静态文件路径映射仍由 location + alias 或 root 控制,但响应头、缓存策略和传输效率可进一步优化。
确保 HTTP/2 正确启用(前提条件)
HTTP/2 在 Nginx 中仅支持于 HTTPS 上(即必须使用 ssl 和 http2 指令)。纯 HTTP 端口无法启用 HTTP/2。
- 确认 OpenSSL 版本 ≥ 1.0.2(推荐 ≥ 1.1.1),并编译 Nginx 时启用了
--with-http_v2_module - 在
server块中同时声明listen 443 ssl http2,不能只写http2而漏掉ssl - 证书需支持 ALPN 扩展(主流 Let’s Encrypt 证书默认支持),可通过
openssl s_client -alpn h2 -connect example.com:443验证
静态资源目录映射写法(与 HTTP/2 无关,但必须正确)
HTTP/2 不改变 Nginx 的文件路径解析逻辑。仍推荐用 alias 映射精确目录,避免路径拼接错误;root 更适合基于 URI 前缀的层级结构。

- 映射
/static/到磁盘路径/var/www/assets/:location /static/ { alias /var/www/assets/; }
注意末尾斜杠:URI 中的/static/js/app.js会查找/var/www/assets/js/app.js - 若用
root,等效写法为:location /static/ { root /var/www; }
此时实际查找路径是/var/www/static/js/app.js—— 容易混淆,建议优先用alias
利用 HTTP/2 提升静态资源交付效果
HTTP/2 自带多路复用、头部压缩、服务端推送(已弃用)等特性,但真正影响静态资源体验的是响应头与缓存协同:
- 强制启用
gzip或更优的gunzip/brotli(需模块支持),文本类资源(JS/CSS/HTML)压缩率更高,HTTP/2 多路复用能更高效并发传输压缩后的小文件 - 设置强缓存头:
expires 1y;+add_header Cache-Control "public, immutable";,减少重复请求,让 HTTP/2 的连接复用更持久 - 避免在静态 location 中启用
ssi、perl或重写规则,保持处理路径最短 —— HTTP/2 连接宝贵,应专注快速响应
常见陷阱与验证方式
看似启用 HTTP/2,但静态资源未走 HTTP/2,往往源于配置疏漏或客户端限制:
- 浏览器地址栏不显示 “h2”?检查是否混用了 HTTP 和 HTTPS 链接(混合内容被拦截)、或服务器返回了
Upgrade: h2c(非加密 HTTP/2,现代浏览器已不支持) - Chrome DevTools → Network → 右键表头 → 勾选 “Protocol”,查看静态资源是否标记为
h2 - 用
curl -I --http2 https://example.com/static/logo.png查看响应头,成功时状态行含HTTP/2 200,失败则回落为HTTP/1.1





