





用nginx的listen指令绑定新端口(如8080)并配合proxy_pass转发,可快速搭建端口镜像站点;需显式声明端口、放行防火墙、设置host/x-real-ip等请求头、重写重定向location头及替换响应体url,辅以独立日志与连接限制,适用于内网调试与临时暴露。
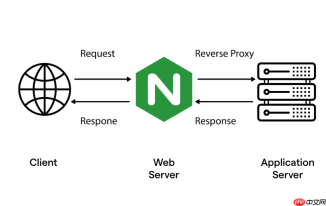
直接用 Nginx 的 listen 指令绑定不同端口,配合 proxy_pass 转发到目标站点,就能快速搭建基于端口的镜像站点。无需域名、不依赖 DNS,适合内网调试、灰度验证或临时对外暴露。
配置独立监听端口
Nginx 默认只监听 80/443,要支持镜像需显式声明新端口(如 8080、8081)。确保系统允许该端口被监听,且防火墙放行:
- 在
http块外或http块内添加server块,指定listen 8080; - Linux 下检查端口占用:
sudo ss -tuln | grep :8080 - 如使用 firewalld:
sudo firewall-cmd --add-port=8080/tcp --permanent && sudo firewall-cmd --reload
反向代理核心配置
镜像本质是透明转发,关键在于保留原始请求头与响应行为:

- 用
proxy_pass http://origin.example.com;指向源站(支持 IP、域名、上游组) - 必须设置
proxy_set_header Host $host;,避免源站因 Host 不匹配返回 404 或跳转 - 添加
proxy_set_header X-Real-IP $remote_addr;和X-Forwarded-For,便于源站日志识别真实客户端 - 若源站强制 HTTPS,加
proxy_set_header X-Forwarded-Proto $scheme;
处理重定向与静态资源路径
源站返回 301/302 重定向时,默认会携带原始域名和路径,导致镜像端口失效:
- 用
proxy_redirect http://origin.example.com/ http://$host:8080/;重写 Location 头 - 若源站返回绝对路径 CSS/JS(如
https://origin.example.com/style.css),镜像页将加载失败;此时需启用sub_filter替换响应体中的 URL(注意开启sub_filter_once off;多次替换) - 更稳妥方式:让源站支持相对路径或通过
Content-Security-Policy配合代理头适配
轻量级运维要点
端口镜像适合短期、低并发场景,需关注资源隔离与可观测性:
- 每个镜像
server块建议加access_log /var/log/nginx/mirror_8080.log main;独立日志 - 限制连接数防滥用:
limit_conn addr 10;(需先定义limit_conn_zone $binary_remote_addr zone=addr:10m;) - 不建议在生产环境长期用多端口镜像替代 CDN 或负载均衡;高可用应结合 upstream + keepalive
- 测试通后,可用
curl -v http://localhost:8080验证响应头、状态码及内容是否一致





