





Nginx应以非特权用户(如www-data或nginx)运行worker进程,主进程由root启动后降权;网站根目录设750权限、日志目录属运行用户、禁用777等宽松权限,并配合disable_symlinks、路径限制及systemd安全选项加固。
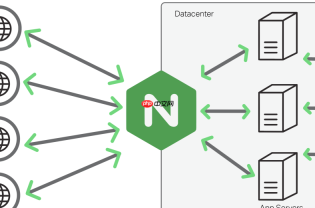
在Linux中配置Nginx的用户和组权限,核心目标是:让Nginx工作进程以最小权限运行,避免以root身份处理HTTP请求,同时确保其能正常读取静态文件、写入日志和临时文件。不合理的权限设置既可能导致服务启动失败,也可能引发安全风险。
明确Nginx主进程与工作进程的用户分离
Nginx启动时由root用户执行(需绑定1024以下端口或加载模块),但应立即降权,由指定的非特权用户运行worker进程。该用户无需shell登录权限,也不应属于sudo组或其他高权限组。
- 编辑/etc/nginx/nginx.conf,在全局块(main context)顶部设置:
user www-data www-data;(Debian/Ubuntu)或user nginx nginx;(RHEL/CentOS) - 确认系统中已存在该用户和组:
id www-data或getent group nginx - 若需自定义用户(如
nginx-worker),用useradd -r -s /sbin/nologin nginx-worker创建,并确保其对相关目录有适当访问权
合理设置网站文件与日志目录权限
Web根目录、日志路径、临时文件目录(如client_body_temp_path)必须与Nginx运行用户匹配,且禁止过度开放权限。
- 网站根目录(如
/var/www/html)建议:
所有者为root:www-data,权限设为750(目录)和640(文件),确保只有root可修改,Nginx可读 - 日志目录(如
/var/log/nginx)应属www-data:www-data,权限750;日志文件本身由Nginx自动创建,无需手动chown - 禁用
chmod 777或chmod o+w等宽松设置——这会使其他本地用户可篡改或删除关键文件
限制Nginx可访问的文件系统路径
通过配置减少Nginx潜在的越权读取能力,尤其防范恶意构造的URI访问敏感系统文件。
- 在server或location块中启用
disable_symlinks on;(支持版本≥1.11.1),阻止符号链接逃逸 - 使用
alias代替root时,确保路径不暴露上层目录;必要时配合internal;指令限制内部重定向访问 - 在location中显式拒绝访问敏感路径:
location ~ /\.(ht|git|svn|bak|swp|conf)$ { deny all; }
补充加固建议
权限配置只是基础,还需结合系统级策略进一步收严。
- 用
systemd托管Nginx时,在/etc/systemd/system/nginx.service.d/override.conf中添加:
NoNewPrivileges=yes 和 ProtectSystem=strict,防止提权和写入系统路径 - 禁用不必要的模块(如
ngx_http_autoindex_module),编译时用--without-http_autoindex_module - 定期检查Nginx运行用户实际拥有的权限:
ps aux | grep nginx确认worker进程UID正确;sudo -u www-data ls /etc/shadow应提示“Permission denied”





