





Nginx反向代理可有效隐藏后端真实IP,需绑定后端至内网地址、禁用公网访问、清除敏感响应头、透传客户端真实IP,并多角度验证。
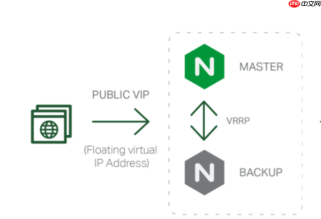
Nginx 通过反向代理可以有效隐藏后端真实服务器的 IP 地址,这是 Web 安全和架构隔离中的常见实践。关键不在于“完全屏蔽 IP”,而在于确保客户端、中间网络设备及日志中不暴露后端服务的原始地址。
正确配置 proxy_pass 并禁用后端直接访问
仅配置 proxy_pass 不足以隐藏 IP,必须配合网络层控制:
- 后端服务器(如 Tomcat、Node.js)应绑定在 127.0.0.1 或内网地址(如 192.168.1.10),不监听公网网卡
- 防火墙(如 iptables 或云安全组)需禁止外部对后端服务端口(如 8080、3000)的直接访问
- Nginx 配置中避免使用公网域名或 IP 指向后端,统一用内网地址:
proxy_pass http://127.0.0.1:8080;
清除或覆盖可能泄露 IP 的响应头
某些后端应用会在响应头中返回 Server、X-Powered-By 或自定义头,间接暴露技术栈甚至主机信息:
- 在 Nginx 配置中添加:
proxy_hide_header X-Powered-By;
proxy_hide_header Server; - 如需统一标识,可设置:
server_tokens off; # 关闭 Nginx 版本暴露
more_set_headers "Server: nginx"; # 需安装 headers-more 模块
转发真实客户端信息,避免日志失真
启用代理后,后端日志默认记录的是 Nginx 本机 IP(127.0.0.1),需显式透传原始请求信息:
- 在 location 块中添加:
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme; - 后端应用需读取 X-Real-IP 或 X-Forwarded-For 获取真实用户 IP(注意校验可信代理链,防止伪造)
验证是否真正隐藏了后端 IP
完成配置后需多角度确认:
- 尝试直接访问后端端口(如 http://your-domain.com:8080)——应返回连接拒绝或 403/404
- 用 curl 查看响应头:
curl -I http://your-domain.com,确认无后端 Server 信息,且 X-Proxy 相关头存在 - 检查 Nginx 和后端访问日志:Nginx 日志中 remote_addr 应为用户真实 IP;后端日志中应来自 127.0.0.1,但 X-Real-IP 字段正确





