





1 月 11 日消息,据科技媒体 internet stormcenter 本周(1 月 7 日)披露,二维码钓鱼攻击在现实场景与数字空间中已屡见不鲜。当前,多家安全技术厂商及互联网企业已开发出多种识别机制,可对邮件中嵌入的二维码内容进行扫描分析,并在检测到异常时向用户主动发出风险提示。
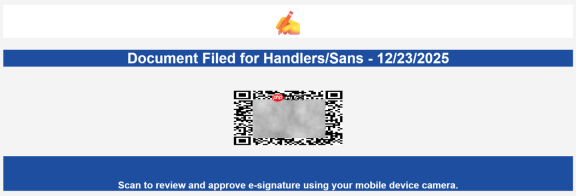
然而,网络安全对抗本质上始终是一场“猫鼠博弈”——攻击者势必持续探索新型绕过策略。近期,有安全研究人员陆续接收到一批定向钓鱼邮件,其中一种规避二维码检测的手法尤为别出心裁。
据悉,该手法的关键在于:完全摒弃图像格式,转而采用纯 HTML 表格结构模拟二维码视觉效果。尽管实现原理并不复杂,但从终端用户视角观察,所生成的二维码外观几无破绽,仅略显横向拉伸(即偏扁)。

把任意文章或文档内容转换成精美的全屏翻页 HTML 演示文件(幻灯片风格)。当用户发来一篇文章、文档链接、Markdown 内容、或粘贴的文本,并且希望生成演示用的 HTML 时触发。支持任意内容来源:iWiki 链接、KM 链接、本地文件路径、直接粘贴的文本。生成的 HTML 文件保存到本地工作区,并通过企微直接发送给用户。触发词示例:帮我把这篇文章做成PPT、转成演示文档、生成HTML幻灯片、做个演示、转成可以演示的格式、article to deck、make a slide。
值得注意的是,该二维码并非以 研究人员指出,其所捕获的全部钓鱼邮件样本均集中发送于 2025 年 12 月 22 日至 12 月 26 日之间,且每封邮件模板高度一致:顶部仅含简短文字说明,正文主体则完全由上述 HTML 表格构建的二维码占据。 截至目前,尚无公开受骗事件报告。但这一现象再次印证:自动化检测能力绝非万能盾牌,攻击者将持续融合社会工程学技巧与技术迭代手段,不断升级钓鱼战术。 单元格拼接构成,示例代码如下:
...此外,所有此类钓鱼二维码均跳转至域名 `lidoustoo[.]click` 的子域名地址,其真实 URL 模式为:
@@######@@ hxxps[:]//[.]lidoustoo[.]click//$
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!


