ThinkPHP6 任意文件操作漏洞分析

轻丽姑娘_9891

轻丽姑娘_9891

2020-01-20

4825人浏览

转载

漏洞介绍

2020年1月10日,ThinkPHP团队发布一个补丁更新,修复了一处由不安全的SessionId导致的任意文件操作漏洞。该漏洞允许攻击者在目标环境启用session的条件下创建任意文件以及删除任意文件,在特定情况下还可以getshell。

  1. 具体受影响版本为ThinkPHP6.0.0-6.0.1。

漏洞复现

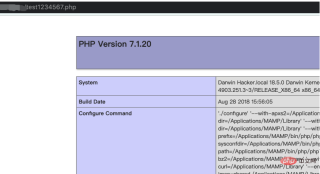
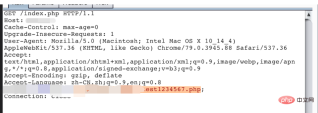
本地环境采用ThinkPHP 6.0.1+PHP7.1.20+Apache进行复现。在特定情况下执行测试验证程序即可写入一个webshell,如下图:
8541ac69cad3f51b59bba6af662497d.png

d2b9689020c2d2dcd6ef544f9e0d3de.png

漏洞分析

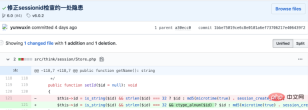
根据官方github的commit:

5e4f82bf9570ae7fe15d99b70eb5364.png

https://github.com/topthink/framework/commit/1bbe75019ce6c8e0101a6ef73706217e406439f2

因而推测,可能是在存储session时导致的文件写入。然后,跟踪:vendor/topthink/framework/src/think/session/Store.php:254。
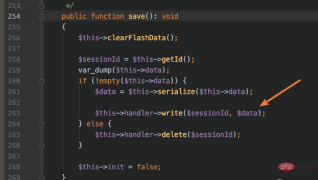
3f9652f2757f83260f28964c2f3ffd9.png

这里调用了一个write函数,跟进一下:vendor/topthink/framework/src/think/session/driver/File.php:210。
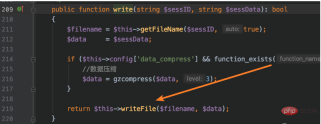
61b3b5b94aaaab99afcef687e404a9e.png

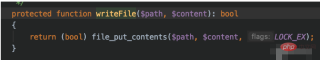
调用writeFile函数,跟入:

f618a55df0c4f4f09c6155d045d3c6f.png

果然是写入文件的操作。

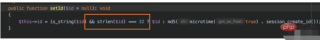
继续反向看一下文件名是否可控,该文件名来自于最开始的getId()得到的$sessionId的值。既然有getId,就会有setId,看一下函数内容:
RoboNeo
RoboNeo

一款AI视频创作工具,主要用于专注影像与设计的AI助手,适合需要提升相关任务效率的用户。

下载

c09df06a64d5d0b7ebe15dab1381925.png

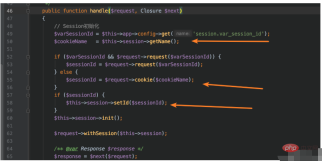
当传入的参数$id满足32位的长度时,就将该值设为$this->id。看一下调用setId的地方:vendor/topthink/framework/src/think/middleware/SessionInit.php:46。
8cf637c538d2ec726ce56e79e04a7f9.png

这里的$cookieName的值是PHPSESSID。

83ce804d81f30651e63da7327620c72.png

而$sessionId是cookie中名为PHPSESSID的值,因此是攻击者可控的,从而导致写入的文件名可控。

写入的文件名可控,那么写入的内容是否可控呢?分析发现,写入的内容就是创建session使用的内容。但是session的创建是由实际的后端业务逻辑来决定的,而默认环境下并没有创建session。因此,默认环境下无法做到任意文件写入。

在对该漏洞的深入分析过程中,我们发现该漏洞还可以实现任意文件删除,且文件删除对后端业务逻辑依赖较低。

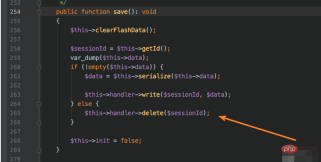
还是在vendor/topthink/framework/src/think/session/Store.php:254中:
6024f99fc937987710d3edec77be1ba.png

通过分析验证,我们发现漏洞(如上图)还能导致任意文件删除。

总结

在目标环境为Windows且开启session的情况下,容易遭受任意文件删除攻击。

在目标环境开启session且写入的session可控的情况下,容易遭受任意文件写入攻击。

建议相关用户及时升级到ThinkPHP6.0.2版本,以免遭受攻击。

php中文网,大量的免费thinkphp入门教程,欢迎在线学习!

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
thinkphp和laravel哪个简单

对于初学者来说,laravel 的入门门槛较低,更易上手,原因包括:1. 更简单的安装和配置;2. 丰富的文档和社区支持;3. 简洁易懂的语法和 api;4. 平缓的学习曲线。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

5321

7

thinkphp性能怎么样
thinkphp性能怎么样

thinkphp 是一款高性能的 php 框架,具备缓存机制、代码优化、并行处理和数据库优化等优势。官方性能测试显示,它每秒可处理超过 10,000 个请求,实际应用中被广泛用于京东商城、携程网等大型网站和企业系统。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.04.10

1620

7

ThinkPHP6后台管理系统开发与RBAC权限控制实践

本专题围绕 ThinkPHP6 在后台管理系统开发中的应用展开,重点讲解基于 RBAC 模型的权限控制实现方案。内容涵盖管理员角色设计、菜单权限分配、接口鉴权、中间件拦截机制以及后台模块化开发思路。同时结合实际案例,讲解如何构建完整的后台管理系统,包括用户管理、权限管理与操作日志记录,帮助开发者搭建安全、可扩展的企业级后台系统。

2026.03.20

843

14

ThinkPHP API接口开发与前后端分离实战

本专题围绕ThinkPHP在前后端分离项目中的 API 开发展开,系统讲解 RESTful 接口设计规范、统一返回结构、参数验证与异常处理机制。内容涵盖 Token 鉴权、跨域处理、接口版本管理以及接口文档生成方案。通过完整项目案例,帮助开发者构建规范、高效、易维护的后端接口服务体系。

2026.03.20

464

14

ThinkPHP ORM模型关系与数据库操作优化实践

本专题聚焦ThinkPHP中 ORM 模型的高级用法与数据库操作优化技巧。内容包括一对一、一对多、多对多关系定义与使用、关联预加载、查询构建器优化以及复杂查询封装方法。同时结合实际业务场景,讲解如何避免 N+1 查询问题、提升数据库访问效率,帮助开发者编写高性能的数据访问层代码。

2026.03.20

319

18

ThinkPHP模型详解
ThinkPHP模型详解

本专题整合了ThinkPHP模型相关内容,阅读专题下面的文章了解更多详细介绍。

2026.03.26

338

27

ThinkPHP表单验证与数据安全处理实战

本专题聚焦 ThinkPHP 在表单处理中的验证与安全机制,系统讲解验证器使用、自定义规则、场景验证以及错误提示处理。内容涵盖 XSS 防护、SQL 注入防御、数据过滤与输入校验等关键安全措施。通过实际案例,帮助开发者构建安全可靠的数据处理流程。

2026.03.30

301

20

ThinkPHP日志系统设计与异常监控实践

本专题围绕 ThinkPHP 日志系统展开,深入讲解日志记录机制、日志级别划分、日志文件管理以及自定义日志通道配置。内容涵盖异常捕获、错误追踪、调试信息输出以及日志分析方法。通过实战讲解,帮助开发者提升系统问题定位能力与运维效率。

2026.03.30

528

18

ThinkPHP 路由机制与请求分发流程深度实践

本专题围绕 ThinkPHP 的核心路由系统展开,深入讲解路由定义、分组路由、动态参数解析及请求分发流程。内容涵盖控制器调度机制、中间件参与流程以及性能优化策略。通过源码级分析与实战案例,帮助开发者理解 ThinkPHP 的底层执行逻辑,提升项目架构设计能力。

2026.03.31

151

20

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
ThinkPHP6.x 微实战--十天技能课堂

共26课时 | 2.6万人学习

ThinkPHP6.x API接口--十天技能课堂

共14课时 | 1.6万人学习