






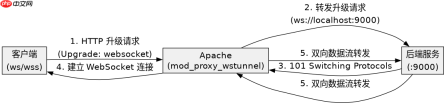
在 apache 中配置 websocket 代理支持 ws 与 wss 协议,核心在于启用 mod_proxy_wstunnel 模块并正确设置 http 升级头。具体做法是在虚拟主机或目录配置中,使用 proxypass 和 proxypassreverse 指令将特定路径反向代理到后端服务,同时确保 proxypreservehost 开启以保留原始 host 头。这样配置后,apache 能够识别客户端发送的 upgrade: websocket 请求,并将其转换为长连接转发给后端,从而实现双向通信。
如何验证 mod_proxy_wstunnel 是否已加载
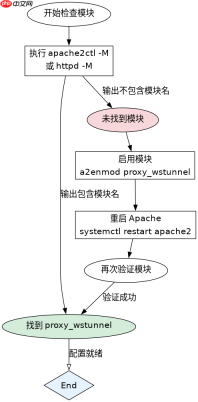
要确认环境支持 WebSocket 代理,首先需要检查 Apache 是否已经加载了 mod_proxy_wstunnel 模块。如果该模块未加载,即使配置了正确的指令,WebSocket 连接也会失败或回退为普通 HTTP 请求。可以通过命令行工具或直接查看配置文件来验证模块状态。
# Debian/Ubuntu 系统
sudo a2enmod proxy proxy_http proxy_wstunnel ssl
sudo systemctl restart apache2

# RHEL/CentOS 系统
# 通常模块随 httpd 安装,需在 httpd.conf 中取消注释
# LoadModule proxy_wstunnel_module modules/mod_proxy_wstunnel.so

# 验证模块加载情况
apache2ctl -M | grep proxy_wstunnel
# 或者
httpd -M | grep proxy_wstunnel
执行上述命令后,如果输出中包含 proxy_wstunnel_module (shared),则说明模块已成功加载。若未加载,需根据操作系统包管理器启用相应模块并重启 Apache 服务。这是配置 WebSocket 代理的前提条件,缺少此步骤后续配置均无效。
如何在 VirtualHost 中配置 ws 和 wss 的反向代理规则
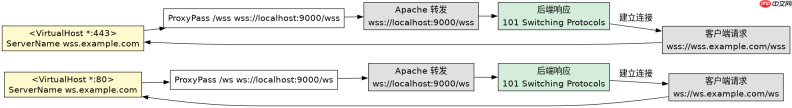
在确认模块加载后,需要在 Apache 的虚拟主机配置文件中添加具体的代理规则。对于 ws(非加密)和 wss(加密)协议,配置逻辑基本一致,区别仅在于监听端口和 SSL 证书的配置。关键在于使用 ws:// 或 wss:// 作为 ProxyPass 的目标地址前缀,而非普通的 http://。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。
<virtualhost>
    ServerName ws.example.com

    # 启用代理相关模块功能
    ProxyRequests Off
    ProxyPreserveHost On

    # 配置 WebSocket 代理
    # 将 /ws 路径下的请求代理到本地 9000 端口的后端服务
    ProxyPass /ws ws://localhost:9000/ws
    ProxyPassReverse /ws ws://localhost:9000/ws

    # 可选:日志配置
    ErrorLog ${APACHE_LOG_DIR}/ws_error.log
    CustomLog ${APACHE_LOG_DIR}/ws_access.log combined
</virtualhost><virtualhost>
    ServerName wss.example.com

    SSLEngine on
    SSLCertificateFile /path/to/cert.pem
    SSLCertificateKeyFile /path/to/key.pem

    ProxyRequests Off
    ProxyPreserveHost On

    # 配置 WSS 代理
    ProxyPass /wss wss://localhost:9000/wss
    ProxyPassReverse /wss wss://localhost:9000/wss
</virtualhost>
以上配置展示了标准的 Apache WebSocket 代理设置。注意 ProxyPass 的目标 URL 必须包含协议前缀 ws:// 或 wss://,否则 Apache 会将其视为普通 HTTP 代理,导致 WebSocket 握手失败。同时,ProxyPreserveHost On 确保后端服务能获取到原始的 Host 头,这对于某些依赖域名鉴权的后端应用至关重要。
当后端服务返回非 101 状态码时 Apache 如何处理
在 WebSocket 握手过程中,如果后端服务未能正确响应 101 Switching Protocols 状态码,Apache 的行为取决于具体的错误类型。通常情况下,如果后端返回 4xx 或 5xx 错误,Apache 会将这些错误信息直接返回给客户端,并在错误日志中记录详细原因。例如,若后端服务未启动或拒绝连接,Apache 会返回 502 Bad Gateway 错误。
此外,如果后端服务虽然启动了,但未能正确处理 Upgrade 头或 Connection: Upgrade 请求,它可能会返回 400 Bad Request 或 426 Upgrade Required。在这种情况下,Apache 不会尝试重新协商或降级连接,而是直接将后端的响应原样返回给客户端。开发者应检查后端服务的日志,确认其是否正确解析了 WebSocket 握手请求。若后端是 Node.js、Python 或其他框架,需确保其 WebSocket 库已正确绑定到指定路径并处理了升级请求。通过监控 Apache 的错误日志和后端服务的访问日志,可以快速定位此类问题。






