






php 8.6保存用户富文本前,可用symfony htmlsanitizer按白名单重新构建html,只保留允许的段落、强调和链接。净化与htmlspecialchars用途不同:前者允许有限html,后者把html当作纯文本。下面使用独立组件,不要求整个项目采用symfony框架。
官方文档:HTML Sanitizer
安装兼容组件并限制输入
安装已发布的8.1系列,使用实际PHP 8.6环境执行平台检查,不用--ignore-platform-reqs强行忽略限制。先将输入限制在明确大小内,超限时拒绝,而不是截断HTML后继续保存。
composer require symfony/html-sanitizer:"8.1.*"
composer check-platform-reqs
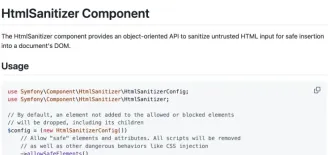
官方文档:HtmlSanitizer Component
逐项配置允许的标签和属性
保存demo.php。示例不调用allowSafeElements()扩展默认集合,而是明确声明本站允许的结构;图片、内联样式、事件属性与脚本不在白名单中。
<?php require __DIR__.'/vendor/autoload.php';
use Symfony\Component\HtmlSanitizer\HtmlSanitizer;
use Symfony\Component\HtmlSanitizer\HtmlSanitizerConfig;
$config = (new HtmlSanitizerConfig())
    ->allowElement('p')->allowElement('br')
    ->allowElement('strong')->allowElement('em')
    ->allowElement('ul')->allowElement('li')
    ->allowElement('a', ['href','title'])
    ->allowLinkSchemes(['https'])
    ->forceAttribute('a', 'rel', 'noopener noreferrer');
$cleaner = new HtmlSanitizer($config);
$input = '<p>Hello <strong>PHP</strong><script>alert(1)</script>'
    .'<a href="javascript:alert(1)" onclick="alert(2)">link</a></p>';
if (strlen($input)>100000) throw new LengthException('HTML is too large');
$clean = $cleaner->sanitize($input);
$target = __DIR__.'/private/clean.html';
if (file_put_contents($target, $clean, LOCK_EX) === false) {
    throw new RuntimeException('Write failed');
}
header('Content-Type: text/plain; charset=utf-8');
echo $clean;
检查保留内容与移除内容
先创建仅应用可写的private目录,再运行示例。检查段落、strong及链接文字仍可保留,同时确认没有script、onclick和javascript:地址。净化器不保证原始HTML逐字不变;无效嵌套、未允许的元素和属性都可能被重建或移除。

htmlq 是一个命令行工具,使用 CSS 选择器从 HTML 中提取内容,相当于 jq 的 HTML 版本。该工具使用 Rust 编写,允许你通过 CSS 选择器将 HTML 管道化,直接从终端提取文本、属性和结构化内容。
输出位置也属于安全边界
sanitize()默认面向body内容,不能将结果直接拼进JavaScript、CSS或HTML属性。保存到数据库时仍用参数化SQL;重新编辑时不要把未净化原文误当作安全输出。白名单调整后应重新验证历史内容的展示策略,并保持组件安全更新。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






