






在 nginx 中配置 host 头传递,核心做法是在 `location` 或 `server` 块中使用 `proxy_set_header host $http_host;` 指令。这会将客户端请求中的原始 host 值传递给后端服务器,确保后端能正确识别域名。如果省略该指令,nginx 默认会转发当前监听的端口对应的 host(通常是 ip:port),可能导致后端路由错误或 ssl 证书不匹配。
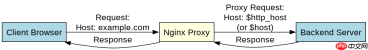
proxy_set_header 与 proxy_pass 的交互逻辑
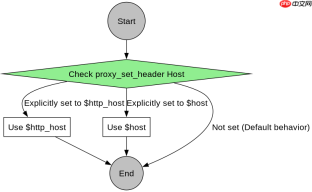
当 Nginx 作为反向代理时,它会建立一个新的 HTTP 请求发送给上游服务。`proxy_set_header` 指令用于修改这个新请求的头部字段。如果不显式设置 `Host`,Nginx 的行为取决于 `proxy_http_version` 和是否设置了其他相关头部,但通常建议显式指定以避免歧义。使用 `$http_host` 变量可以保留客户端发起的请求中的 Host 值,包括可能存在的端口号;而使用 `$host` 变量则会去除端口号,仅保留域名部分。
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_server;
        # 关键配置:转发原始 Host 头
        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
上述配置片段展示了标准的反向代理设置。`proxy_pass` 定义了后端地址,而紧随其后的 `proxy_set_header` 确保了 Host 头的正确传递。`X-Real-IP` 和 `X-Forwarded-For` 用于传递客户端真实 IP,`X-Forwarded-Proto` 用于传递协议类型(HTTP 或 HTTPS)。这些头部共同构成了完整的上下文信息,帮助后端服务做出正确的响应决策。
$host 与 $http_host 的区别及选择
在配置 Host 头时,开发者常面临选择 `$host` 还是 `$http_host` 的问题。两者的主要区别在于对端口号的 handling。`$http_host` 直接取自客户端请求的 `Host` 请求头,如果客户端请求的是 `example.com:8080`,那么 `$http_host` 的值就是 `example.com:8080`。而 `$host` 变量则优先取 `ServerName` 指令中定义的域名,如果请求中没有明确的 Host 头或者 Host 头与 ServerName 匹配,它也会去除端口号。因此,如果需要严格保持客户端请求的原始 Host 信息(包括非标准端口),应使用 `$http_host`;如果希望标准化域名,忽略端口,则使用 `$host`。

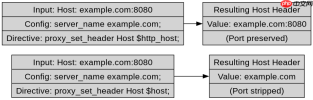
# 场景 A: 使用 $http_host (保留端口)
# 客户端请求: GET / HTTP/1.1\r\nHost: example.com:8080\r\n
# 后端收到 Host: example.com:8080

# 场景 B: 使用 $host (去除端口)
# 客户端请求: GET / HTTP/1.1\r\nHost: example.com:8080\r\n
# 假设 server_name example.com;
# 后端收到 Host: example.com

server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend;
        proxy_set_header Host $host; # 注意这里使用的是 $host
    }
}
在实际应用中,大多数 Web 应用期望后端收到的 Host 头不包含端口号,因为现代 Web 框架通常基于域名进行路由和会话管理。因此,除非有特殊需求(如多端口虚拟主机且后端需要区分端口),否则推荐使用 `$host`。此外,还需注意 `proxy_set_header` 的覆盖行为:如果在同一个作用域内多次设置同一个 Header,后面的设置会覆盖前面的。确保没有其他地方意外覆盖了 Host 头的设置。
SSL 终止场景下的 Host 头处理
当 Nginx 配置了 SSL 终止(即 Nginx 负责解密 HTTPS 流量)时,Host 头的传递逻辑依然遵循上述原则,但需额外关注 `X-Forwarded-Proto` 的设置。在后端服务看来,它与 Nginx 之间的通信是 HTTP,因此 `X-Forwarded-Proto` 告诉后端原始请求是 HTTPS。这对于生成正确的重定向 URL 和 Cookie 安全标志至关重要。如果后端服务依赖 Host 头来构建绝对 URL(如邮件链接、API 回调地址),确保 Host 头正确传递尤为关键。错误配置可能导致生成的链接指向错误的域名或协议,引发混合内容警告或功能失效。


