






nginx 的 ip_hash 本身不具备会话超时清理功能,它仅负责根据客户端 ip 计算哈希值并将请求固定转发到同一台后端服务器。要实现基于时间的会话保持清理,必须结合后端应用逻辑或 nginx 的缓存机制。如果依赖后端 session,需在应用层设置过期时间并定期清理;如果依赖 nginx 缓存,可使用 proxy_cache 配合 cache_valid 和 proxy_cache_key 模拟基于 ip 的会话存储与过期。
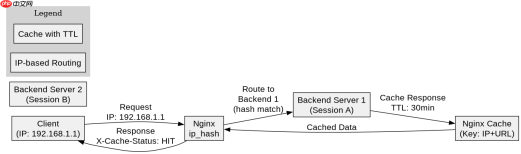
如何配置 Nginx 缓存实现基于 IP 的会话保持与自动过期
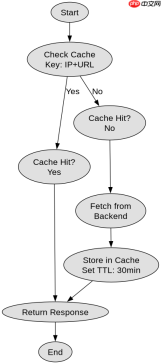
通过启用 proxy_cache 并使用包含客户端 IP 的 proxy_cache_key,可以将后端响应缓存起来,从而实现类似会话保持的效果。设置 cache_valid 指定缓存有效期,过期后 Nginx 会自动清理该缓存条目,下次请求若 IP 不变则重新获取新内容。这种方法适用于无状态后端且需要简单会话持久化的场景。
server {
    listen 80;
    server_name example.com;

    # 定义缓存路径、级别和键名
    proxy_cache_path /var/cache/nginx/my_cache levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    location / {
        proxy_pass http://backend_servers;

        # 使用 IP 作为缓存键,确保同一 IP 访问同一缓存
        proxy_cache_key "$scheme$host$request_method$remote_addr";

        # 设置缓存有效时间为 30 分钟,过期后自动清理
        proxy_cache_valid 200 30m;

        # 启用缓存
        proxy_cache my_cache;

        # 添加头部标识是否命中缓存
        add_header X-Cache-Status $upstream_cache_status;
    }
}
上述配置中,/var/cache/nginx/my_cache 是缓存存储目录,keys_zone=my_cache:10m 定义了共享内存区域用于存储缓存键元数据,max_size=1g 限制磁盘占用上限。proxy_cache_key 包含 $remote_addr(客户端 IP),确保相同 IP 的请求命中同一缓存。proxy_cache_valid 200 30m 表示对 HTTP 200 响应缓存 30 分钟,超过此时间缓存条目将被标记为过期并在后续请求中被清理或刷新。inactive=60m 在缓存路径定义中指定,若缓存项在 60 分钟内未被访问,即使未达 cache_valid 设定的时间也会被清理。重启 Nginx 后生效,可通过检查 X-Cache-Status 响应头验证缓存行为:首次请求返回 HIT 或 MISS,后续相同 IP 请求在有效期内返回 HIT,过期后返回 STALE 或重新 MISS。
如何在后端应用层实现会话超时清理以配合 ip_hash
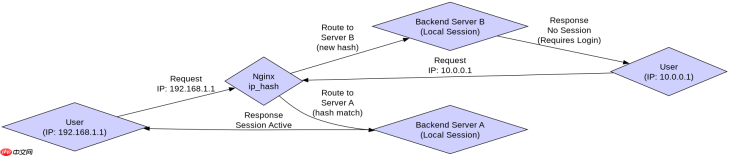
当使用 ip_hash 时,Nginx 保证同一 IP 始终路由到同一后端服务器,因此会话状态可安全存储在本地内存或文件中。在后端应用中,需实现会话创建、读取、更新和销毁逻辑,并设置会话超时时间。例如,在 Node.js 中使用 express-session 中间件,设置 maxAge 属性控制会话存活时长,到期后自动失效。同时,需配置会话存储驱动(如内存、Redis)以支持持久化和清理。

// Node.js Express 示例
const express = require('express');
const session = require('express-session');
const app = express();

app.use(session({
    secret: 'your-secret-key',
    resave: false,
    saveUninitialized: true,
    cookie: { secure: false, httpOnly: true },
    // 设置会话最大存活时间为 30 分钟(毫秒)
    maxAge: 30 * 60 * 1000
}));

app.get('/api/data', (req, res) => {
    if (req.session.user) {
        res.json({ user: req.session.user });
    } else {
        res.status(401).json({ error: 'Session expired or not found' });
    }
});

app.listen(3000);
在此示例中,express-session 中间件管理会话状态。secret 用于签名会话 ID,resave: false 避免每次请求都保存未修改的会话,saveUninitialized: true 强制保存未初始化的会话。cookie.maxAge 设置为 30 分钟,浏览器 Cookie 将在该时间后过期,同时服务端会话存储也会在该时间后标记为无效。当用户再次访问时,若会话已过期,req.session 将为空或未定义,应用应返回 401 错误并要求重新登录。为确保清理及时,可配置会话存储驱动(如 Redis)的 TTL 同步设置,或使用定时任务扫描并删除过期会话记录。注意,ip_hash 在此场景中仅确保用户始终访问同一后端实例,避免会话丢失,但会话的生命周期完全由后端应用控制。
当客户端 IP 变化时 ip_hash 会话保持会如何处理
当客户端 IP 发生变化时,Nginx 的 ip_hash 算法会重新计算哈希值,导致请求被路由到不同的后端服务器。由于新后端服务器没有原客户端的会话数据,用户将失去之前的会话状态,表现为“会话丢失”或需要重新登录。这种行为是 ip_hash 的设计特性,而非故障。若业务要求 IP 变化后仍保持会话,需改用其他会话保持机制,如基于 Cookie 的 hash 或外部集中式会话存储(如 Redis)。


