






处理session清理中断漏洞cve-2026-129481,应更新php 8.3、8.4或8.5的对应补丁,排查会话清理回调中的致命错误。暂时无法更新且使用php-fpm时,可评估把pm.max_requests临时设为1并重启工作进程,阻断同一进程继续处理下一请求的已演示路径,但需要承担频繁重建进程的性能成本。
区分会话数据与进程残留状态
该漏洞涉及PHP 8.3开始保存的会话脚本文件名字段,清理中断后可能留下失效引用。后续请求只要落到同一工作进程,就可能触及残留状态,并不要求属于同一用户或同一Session。
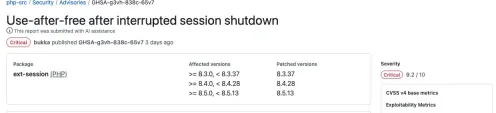
CVE-2026-129481官方公告中的影响范围与补丁版本
PHP 8.2及更早版本不包含该字段。已确认的具体风险与脚本加载及文件名内存归属有关,不能直接把关闭上传进度或启用OPcache当成完整修复。
检查清理回调与工作进程策略
检查Session相关对象销毁、流关闭等回调是否可能抛出致命错误。先保留原始报错、对应代码路径与进程记录,再在测试环境修正回调行为。
PHP-FPM可在受影响的进程池中临时设置:
pm.max_requests = 1
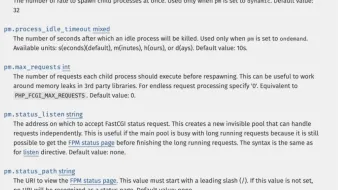
PHP-FPM文档中pm.max_requests的含义与默认值
修改后重启工作进程并观察并发、延迟和CPU使用。每个进程只处理一次请求会增加启动成本;该值是针对这条路径的临时措施,不是应永久套到所有PHP服务器的通用优化值。

将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
安装对应分支补丁
对应修复版本为PHP 8.3.37、8.4.28和8.5.13。补丁会清理记录状态,并在模块请求退出阶段异常中断时终止该进程,避免继续复用半清理状态。
在宝塔面板刷新软件列表,选择实际使用的PHP条目更新。图中8.4.28仅对应8.4分支;不要将其填入其他分支的升级计划。
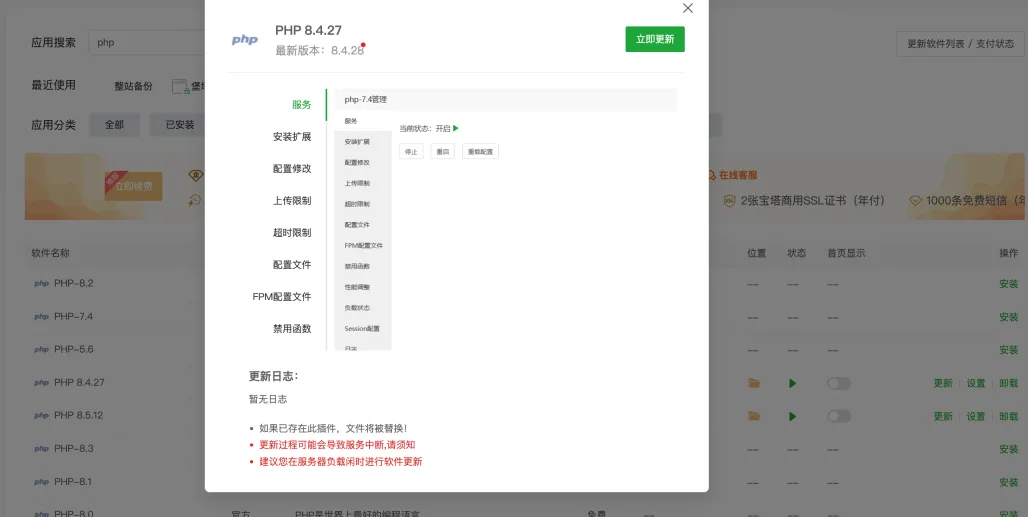
宝塔PHP 8.4更新弹窗中的8.4.28补丁版本示例
验收退出行为与业务性能
检查正常登录、退出、跨页访问和应用清理回调,观察FPM是否持续异常重建。只看到网站首页正常,不足以证明会话退出路径没有问题。
补丁和业务测试通过后,按原容量规划重新评估临时进程策略。该漏洞可能导致内存损坏和崩溃,特定字段上的完整远程代码执行尚未展示,不应写成任意网站都已确认可被远程接管。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






