






在debian或ubuntu的apt部署中确认cve-2026-129496是否已修复,应先找出实际运行php对应的软件包和来源,再按维护方安全公告比对完整包版本,最后执行受控更新并重启对应服务。发行版可能回移补丁,不能只看上游版本数字,也不能把存在候选包当作已经包含该漏洞修复。
先确定实际分支与包来源
CVE-2026-129496的检查范围是PHP 8.2至8.5的受影响分支;底层问题也存在于部分更早版本。
- 区分PHP文件型error_log与FPM管理日志,确认启动诊断到底由哪个日志设施写出。
- 检查新建或回收工作进程时的启动警告,重点查看无效时区、过时Session设置及其他初始化诊断。
- 核对主进程与工作进程的有效配置,不能因为一个已运行很久的工作进程暂时正常,就排除新进程风险。
syslog配置需要现有日志设施支持;关闭日志会造成可观测性缺口,也不是安装安全补丁。只改Cookie或请求变量设置不能覆盖所有路径。
区分系统仓库、已有受信任第三方仓库、面板自编译程序和容器。不是由APT管理的PHP,不能仅通过升级系统php元包来宣称已修复。
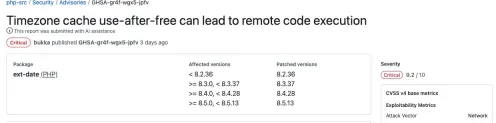
CVE-2026-129496官方公告中的影响范围与补丁版本
比较已安装版本与候选版本
以下包名只作已安装FPM分支示例。先根据当前服务确认真实包名,Apache模块或其他SAPI使用自己的对应包;不要为照抄示例安装另一个分支。
PHP_PACKAGE=php8.4-fpm
apt-cache policy "$PHP_PACKAGE"
Debian官方手册:查询APT软件包候选版本与优先级
记录Installed、Candidate和仓库来源,再到该发行版或维护方的安全记录核对CVE-2026-129496、发行版代号及完整修复包版本。此次上游修复基线是PHP 8.2.36、8.3.37、8.4.28、8.5.13,但回移补丁的包需要按维护方证据判定。无法找到覆盖记录时应标记待确认,不用版本大小猜测。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
确认覆盖后再执行受控升级
sudo apt-get update
apt-cache policy "$PHP_PACKAGE"
sudo apt-get -s install --only-upgrade "$PHP_PACKAGE"
先审模拟结果中的受影响包与依赖,确认无意外移除或跨分支变更,再按维护窗口执行对应真实升级,并重启实际PHP服务。不要为了出现更高版本号临时切换不明软件源。
sudo apt-get install --only-upgrade "$PHP_PACKAGE"
以上真实升级命令只在候选包的修复覆盖与模拟结果已经确认后执行;服务重启名称取自实际部署,不把包名和服务名一概视为相同。
Debian官方手册:刷新APT软件包索引
从运行服务完成核对
确认补丁版本与重启范围覆盖所有新旧工作进程。
新进程启动时不再出现已修正的时区和配置警告。
同时保留维护方公告、完整包版本、实际进程与业务回归记录。只升级软件包而旧进程仍在运行,或者只更新了CLI,都不能结束该漏洞的处理。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






