






开启SQL安全过滤会影响性能吗
在电商大促场景下,开启sql安全过滤(如防注入、防全表扫描拦截)通常会对性能产生轻微影响,但通过合理配置和索引优化,这种影响可以控制在可接受范围内。核心做法是:使用预编译语句(prepared statements)替代字符串拼接,并在数据库层面启用查询计划缓存和白名单机制。这样做能避免动态sql解析开销,同时拦截恶意请求而不阻塞正常流量。若未正确配置,例如对高频查询进行实时正则匹配或全表扫描检查,则可能导致延迟显著增加甚至服务雪崩。
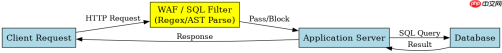
如何评估SQL安全过滤的具体性能开销
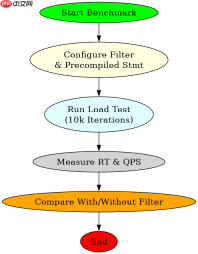
评估SQL安全过滤的性能开销,关键在于对比开启与关闭过滤时的响应时间(RT)、吞吐量(QPS)及CPU/内存利用率。具体做法是使用压测工具模拟大促高并发场景,分别记录开启过滤前后的关键指标。主要关注点在于过滤规则的执行路径是否引入了额外的I/O或锁竞争。如果过滤逻辑依赖于实时查询元数据或复杂的正则表达式,开销会随查询复杂度线性增长;反之,若基于静态规则或哈希校验,开销几乎可忽略。
import time
import mysql.connector

def benchmark_query(enable_filter=True):
    conn = mysql.connector.connect(host='localhost', user='root', password='pass', database='shop')
    cursor = conn.cursor()

    # 模拟大促场景:高频读取商品详情
    query = "SELECT * FROM products WHERE id = %s"
    params = (1001,)

    start_time = time.time()
    iterations = 10000

    for _ in range(iterations):
        if enable_filter:
            # 模拟安全过滤层:检查参数合法性
            if not str(params[0]).isdigit():
                raise ValueError("Invalid ID")
            # 执行预编译查询
            cursor.execute(query, params)
        else:
            # 无过滤直接执行
            cursor.execute(query, params)
        cursor.fetchall()

    end_time = time.time()
    return end_time - start_time

# 运行测试
rt_with_filter = benchmark_query(True)
rt_without_filter = benchmark_query(False)
print(f"With Filter: {rt_with_filter:.4f}s")
print(f"Without Filter: {rt_without_filter:.4f}s")
大促期间SQL安全过滤导致延迟飙升的排查方法
当大促期间发现SQL安全过滤导致延迟飙升时,首要排查点是过滤规则是否与慢查询重叠,以及是否引发了数据库层面的锁等待。具体做法是开启数据库的慢查询日志(Slow Query Log),并关联应用层的监控指标(如APM中的SQL执行耗时)。重点检查被拦截或延后的SQL语句是否缺乏索引,或者过滤逻辑是否触发了全表扫描。此外,需确认连接池配置是否因过滤导致的线程阻塞而耗尽,从而引发排队效应。



